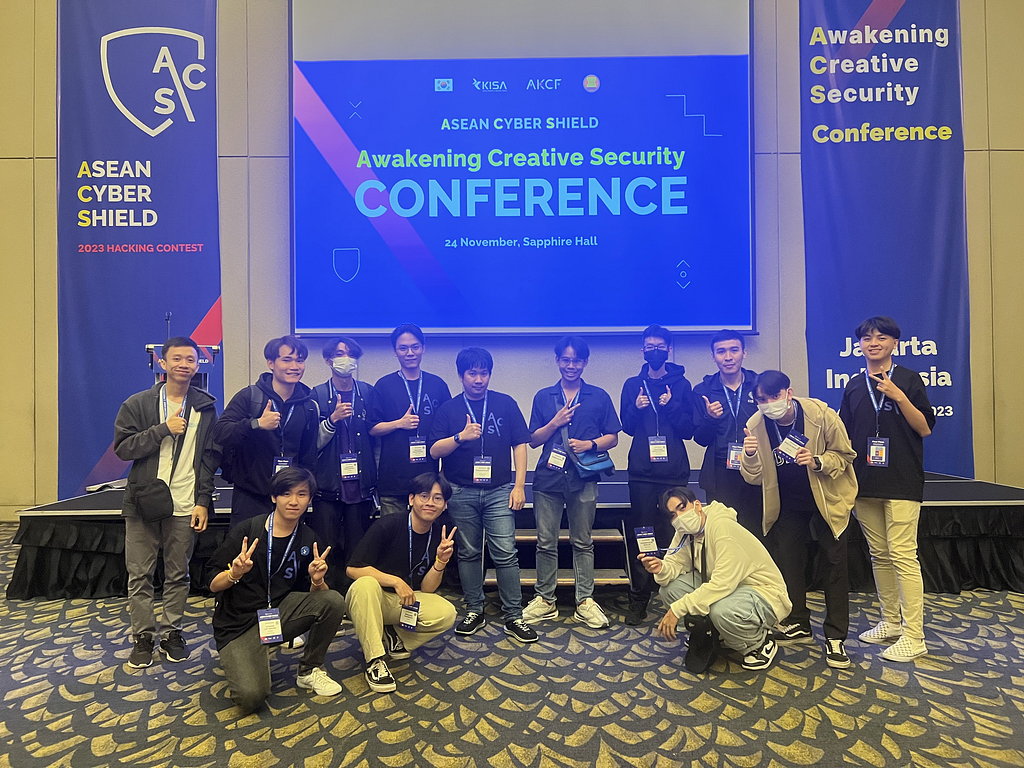
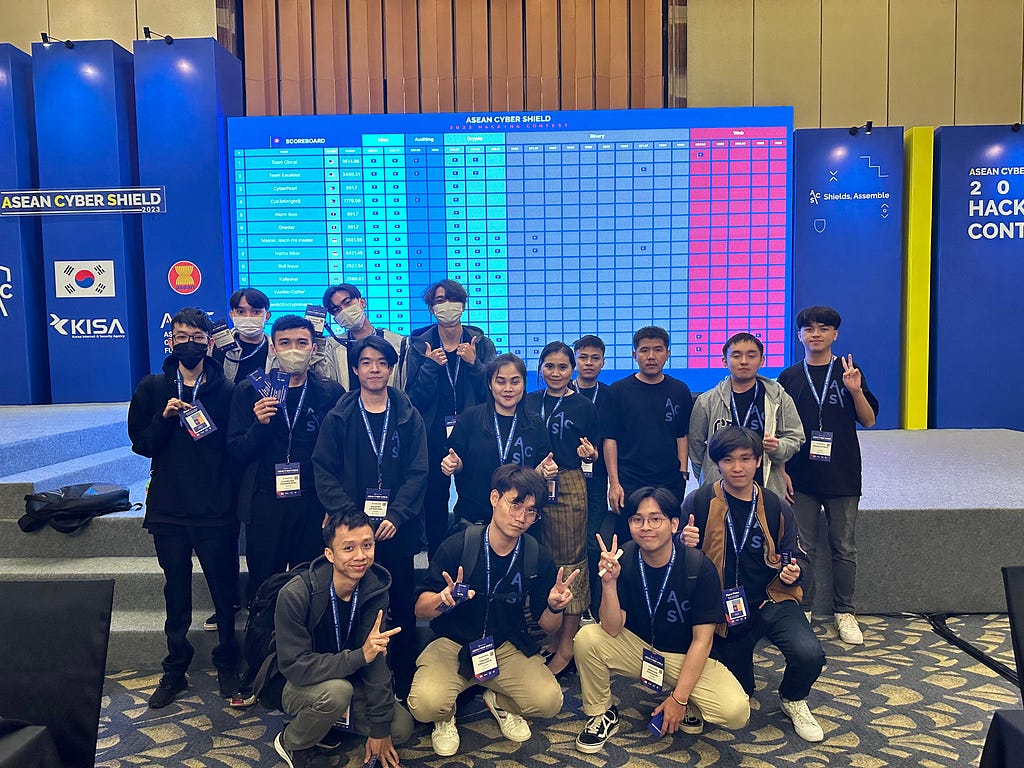
ບົດບັນທຶກການເດີນທາງໄປງານ 2023 ACS Hacking Contest ທີ່ປະເທດ Indonesia
ສະບາຍດີທຸກຄົນ~ ພໍດີວ່າໄດ້ມີໂອກາດເປັນໂຕແທນປະເທດລາວເພື່ອໄປເຂົ້າຮ່ວມແຂ່ງຂັນໃນງານ 2023 ACS ຫຼື 2023 AseanCyberShield Hacking Contest ທີຈັດຂຶ້ນໃນວັນທີ 21–24 ພະຈິກ 2023 ທີ່ ນະຄອນຫຼວງ Jakarta, ປະເທດ Indonesia ທີ່ຜ່ານມາ, ກໍເລີຍເອົາມາຂຽນບັນທຶກສິ່ງທີ່ພົບພໍ້(ບໍ່ທັງໝົດ), ຄວາມປະທັບໃຈ(ລວມຄວາມເສຍໃຈນຳ) ແລະ ຄວາມຮູ້ໃໝ່ໆ(ພ້ອມປະສົບການຊີວິດແບບເນັ້ນໆ)ທີ່ໄດ້ຈາກງານ ແລະ ບັນດາໝູ່ເພື່ອນຈາກ ASEAN ທີ່ໄດ້ເຂົ້າຮ່ວມແຂ່ງຂັນນຳກັນພ້ອມທັງໄດ້ຟັງ Speaker ໂຫດໆຈາກຕ່າງປະເທດໃນ Session Conference ອີກດ້ວຍ. ວ່າແລ້ວກໍມາເລີ່ມກັນເລີຍດີກວ່າ!!
ກ່ອນອື່ນມາເລົ່າທີ່ມາກັນໜ້ອຍໜຶ່ງກ່ອນວ່າເປັນຫຍັງຂ້ອຍຈັ່ງໄດ້ເປັນໂຕແທນໄປເຂົ້າຮ່ວມງານ 2023 ACS:
Asian Cyber Shield (ACS) ແມ່ນງານແຂ່ງຂັນແກ້ໂຈດດ້ານ Cyber Security ທີ່ມີທີມໂຕແທນຈາກ 10 ປະເທດໃນ ASEAN ເຂົ້າຮ່ວມ, ປະເທດລະ 4 ທີມເຊິ່ງແບ່ງອອກເປັນສອງລຸ້ນຄື: General Division ແລະ Student Division, Division ລະ 2 ທີມ. ເຊິ່ງປະເທດລາວເຮົາກໍເປັນໜຶ່ງໃນປະເທດທີ່ຖືກຮັບເຊີນໃຫ້ເຂົ້າຮ່ວມໂດຍຄັດເລືອກທີມທີ່ໄປຈາກງານ Crack The Code CTF ແລະ ໂຕຂ້ອຍເອງກະເປັນໜຶ່ງທີມທີ່ຜ່ານການຄັດເລືອກ ແລະ ໄດ້ສິດໃນການໄປແຂ່ງຕໍ່ນັ້ນເອງ.
Crack The Code CTF ແມ່ນການແຂ່ງຂັນ Cybersecurity ທີ່ຈັດຂຶ້ນໂດຍບໍລິສັດ Cyberus Technologies ທີ່ຈະເຟັ້ນຫາກຸ່ມທີ່ຊ່ຽວຊານດ້ານການແກ້ບັນຫາຄວາມປອດໄພໄຊເບີ ເພື່ອເປັນໂຕແທນ ສປປ ລາວ ໄປແຂ່ງທີ່ງານ The 1st ASEAN Cyber Shield Hacking Contest ຢູ່ທີ່ປະເທດອິນໂດເນເຊຍ ເພື່ອຊິງລາງວັນມູນຄ່າລວມສູງເຖິງ US$ 77,000!
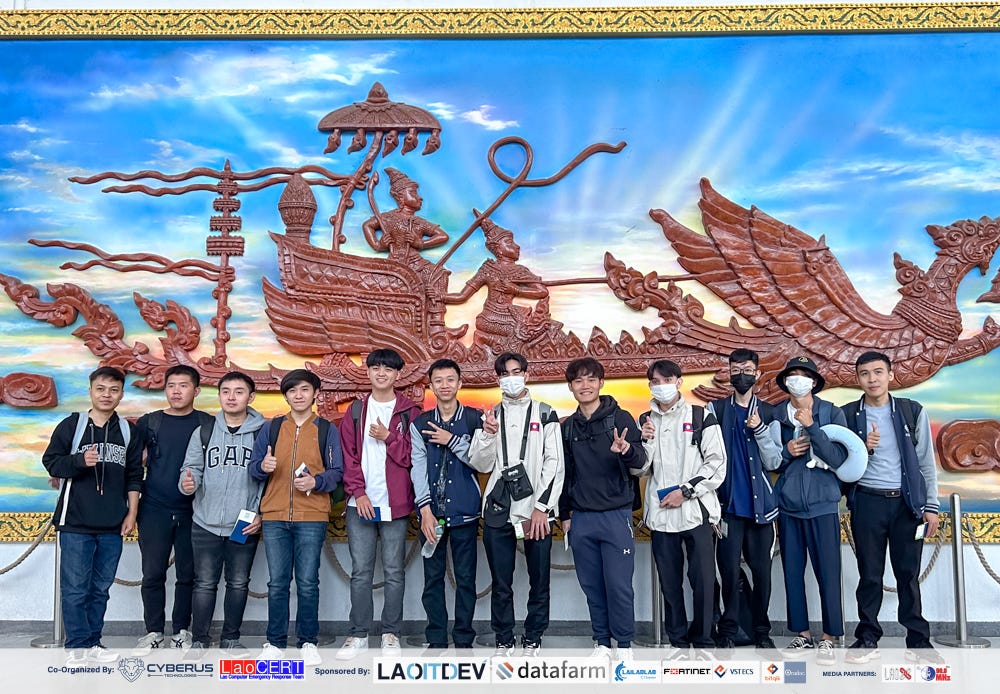
ເຮົາມາເລີ່ມຕົ້ນກັນຈາກມື້ທີ່ອອກເດີນທາງ ວັນທີ່ 20/11/2023 ເຊິ່ງເມື່ອຍຕັ້ງແຕ່ກ່ອນຍັງບໍ່ໄດ້ອອກເດີນທາງເລີຍເພາະຍົນບິນຈາກ Vientiane, Laos ໄປ Bangkok, Thailand ເພື່ອຕໍ່ເຄື່ອງໄປ Jakarta, Indonesia ອີກເທື່ອໜຶ່ງ ທີ່ຜູ້ຈັດງານຊື້ໃຫ້ເຮົານັ້ນອອກບິນຕອນ 7 ໂມງເຊົ້າ ເຊິ່ງພວກເຮົາຕ້ອງຕື່ນແຕ່ 5 ໂມງເຊົ້າເພື່ອອອກມາກຽມໂຕຢູ່ສະໜາມບິນ. ແມ່ນແລ້ວເບິ່ງຈາກໜ້າ ທຸກຄົນສູ້ຊີວິດຫຼາຍ 🤣
ວາບມາຮອດຕອນຄ່ຳຂອງມື້ດຽວກັນເຊິ່ງເປັນຕອນທີ່ຮອດໂຮງແຮມທີ່ພວກເຮົາຈະຕ້ອງພັກ ຕັ້ງແຕ່ຕົ້ນຈົນຈົບງານ, ທຳອິດມາຮອດທຸກຄົນຕ້ອງໄດ້ Check-In ສົ່ງກວດເອກະສານທຸກຢ່າງກ່ອນແຍກຍ້າຍກັນໄປພັກຜ່ອນ
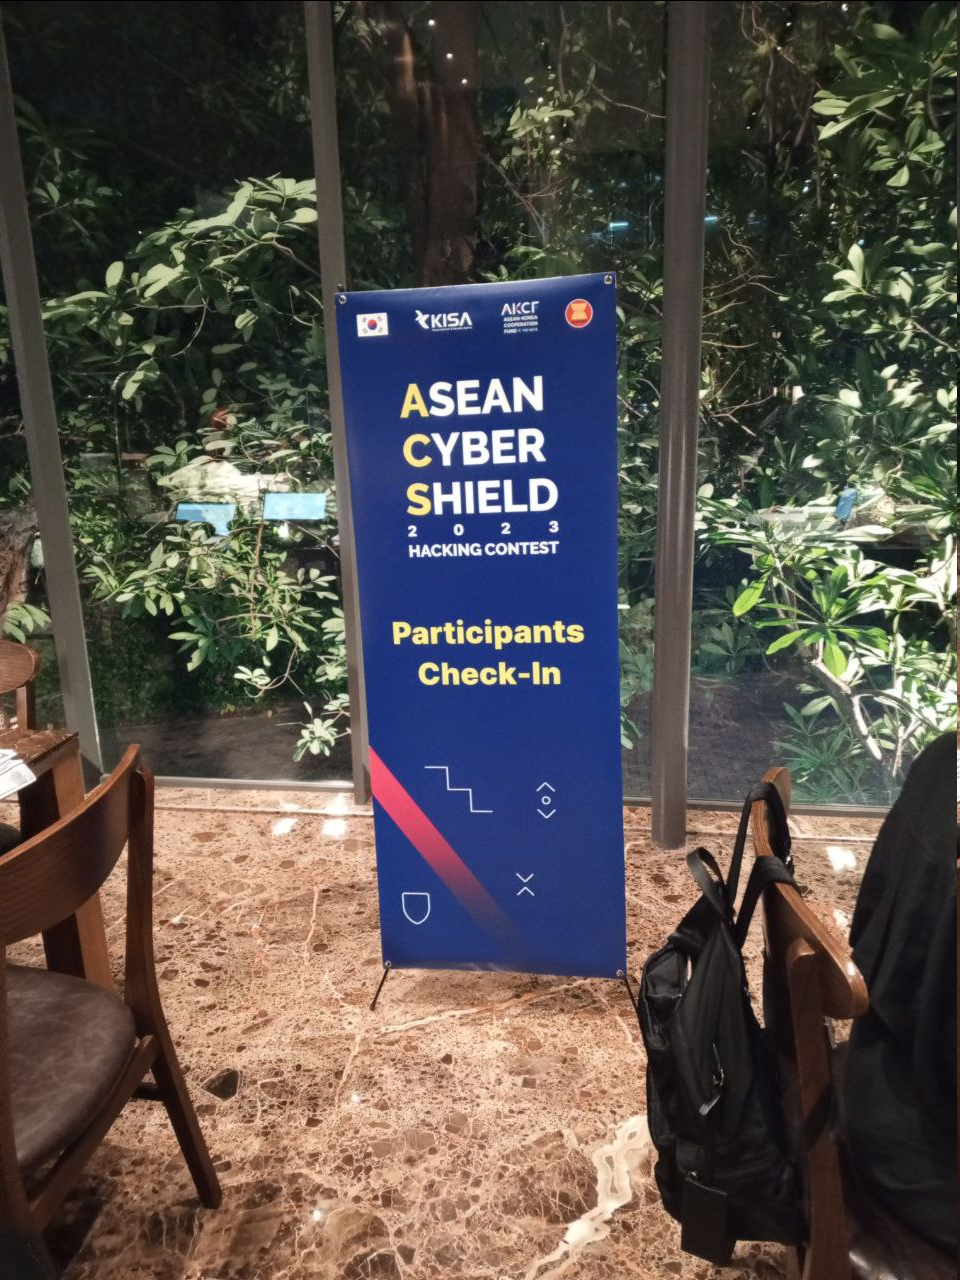
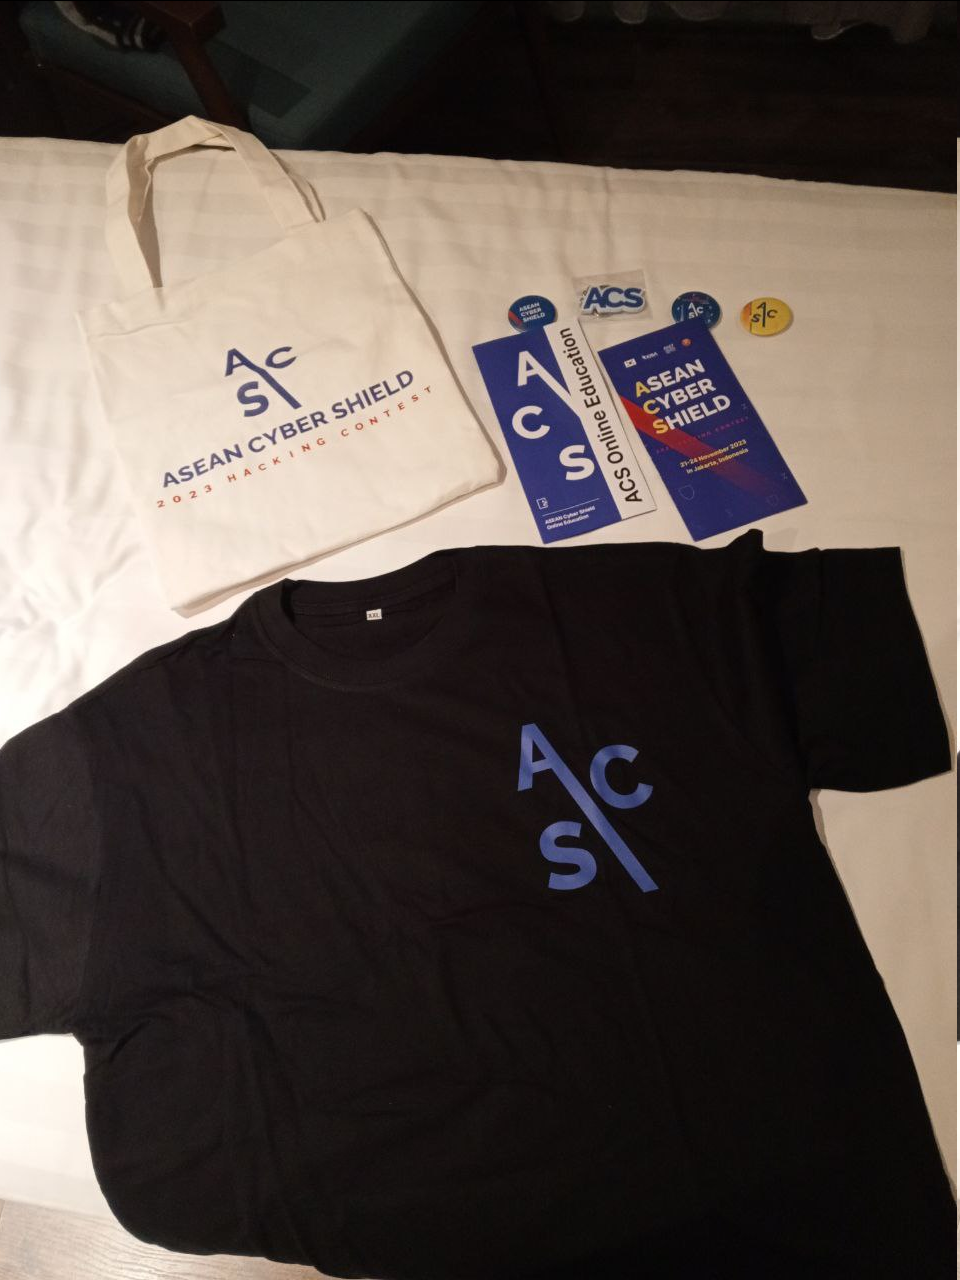
ຫຼັງຈາກ Check-In ແລ້ວເຮົາກະຈະໄດ້ເຄື່ອງທີ່ລະນຶກເລັກໆນ້ອຍໆຂອງງານເຊິ່ງມີເສື້ອນຳ
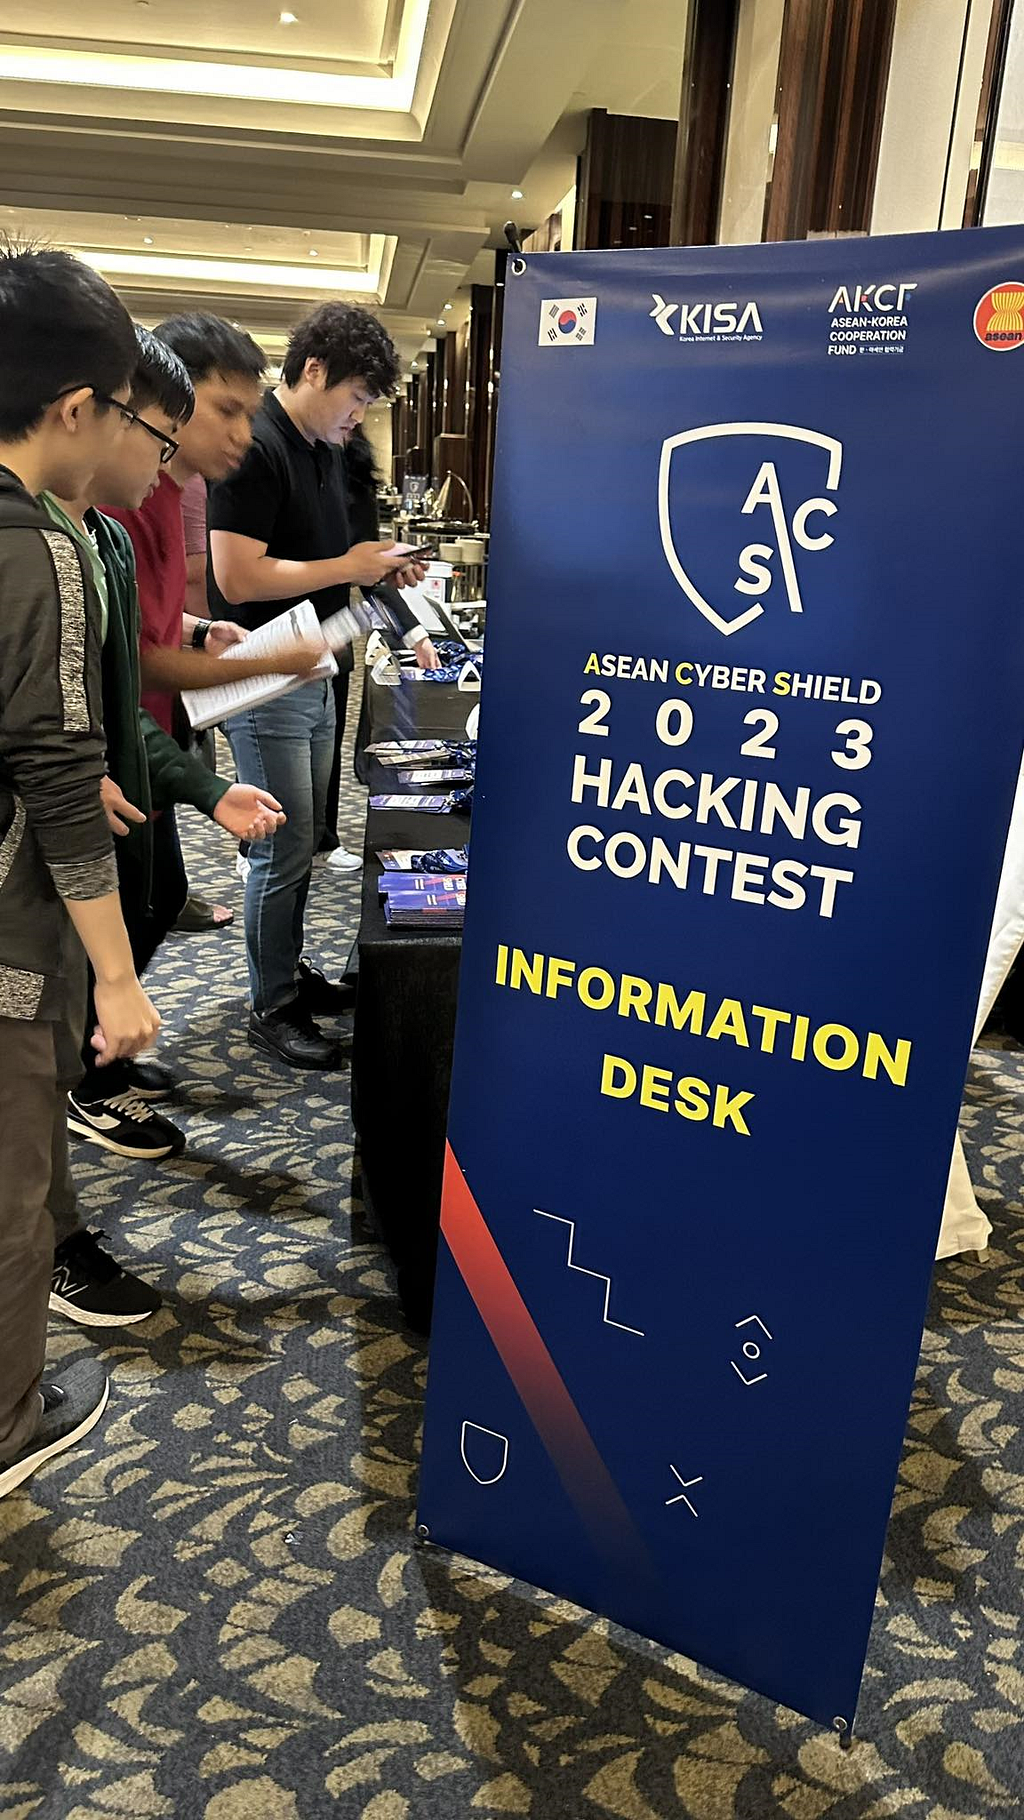
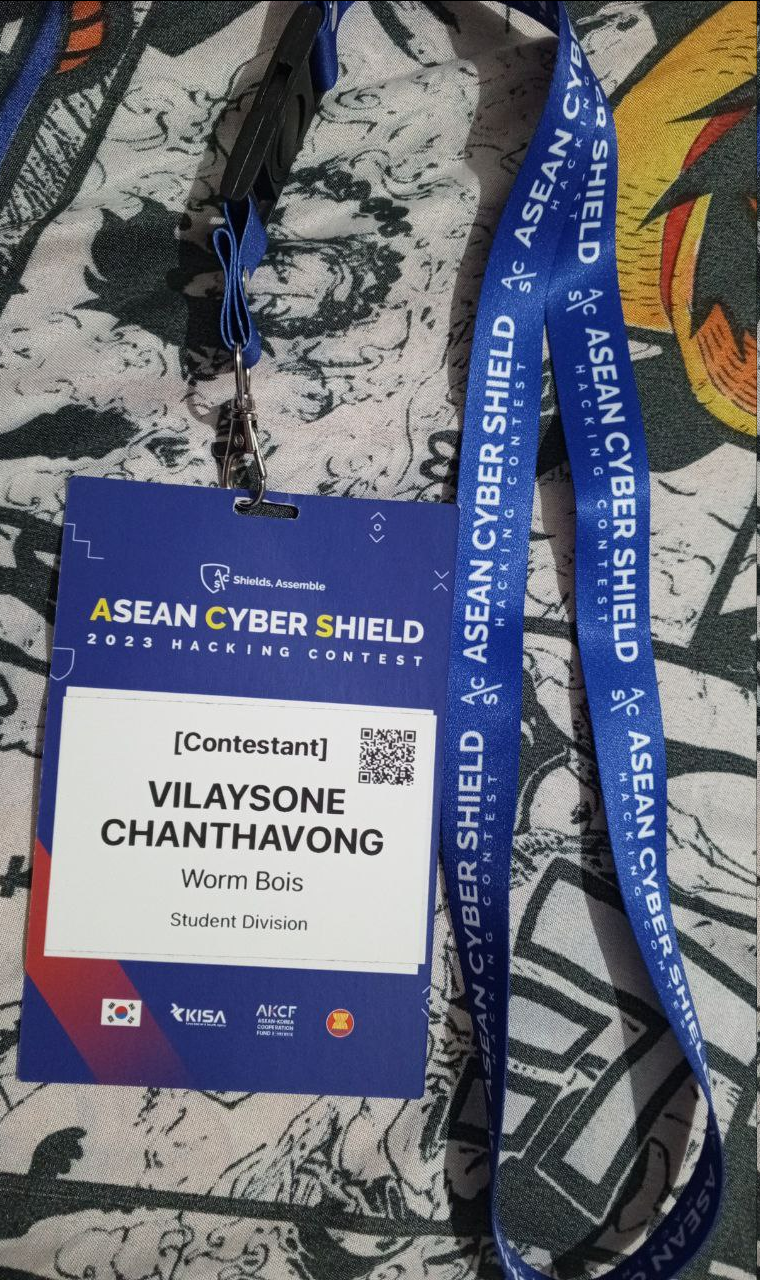
ຕັດມາເຊົ້າມື້ຕໍ່ມາຫຼັງຈາກຮອດສະໜາມແຂ່ງແລ້ວເຮົາກະຈະໄດ້ Check-In ອີກຮອບໜຶ່ງເພື່ອຮັບປ້າຍຫ້ອຍຄໍພ້ອມຟັງກົດລະບຽບ, ວິທີຕັ້ງຄ່າ Router… ພ້ອມ Credential ທີ່ເຮົາຈະຕ້ອງໃຊ້ເຂົ້າສູ່ລະບົບເວັບຂອງການແຂ່ງຂັນ
ກ່ອນການແຂ່ງຂັນຈະເລີ່ມຂຶ້ນ 1ຊົ່ວໂມງ ເຮົາກໍພົບປັນຫາເລີຍນັ້ນກໍຄື:
ປັນຫາ 1: ພວກເຮົາບໍ່ມີໃຜພົກ router ມານຳເລີຍແຖມມັນຍັງເປັນສິ່ງທີ່ຈຳເປັນຕ້ອງໃຊ້ເພື່ອຮັບ LAN ຈາກຜູ້ຈັດງານມາກະຈາຍໃຫ້ຄົນໃນທີມສາມາດເຂົ້າເຖິງ Server ທີ່ໃຊ້ແຂ່ງຂັນໄດ້, ເຊິ່ງຜູ້ຈັດງານບໍ່ໄດ້ແຈ້ງລະອຽດແຕ່ມັນກະເປັນຄວາມຜິດຂອງເຮົາສ່ວນໜຶ່ງທີ່ບໍ່ໄດ້ຄຳນຶງເຖິງ ອຸປະກອນທີ່ຈຳເປັນຕ້ອງໃຊ້
ປັນຫາ 2: ປັກສຽບບ້ານເຂົາ ກັບ ປັກສຽບບ້ານເຮົາຄົນລະແບບບໍ່ວ່າຈະໃນງານ ຫຼື ໃນໂຮງແຮມ ແຖມເຮົາບໍ່ມີໃຜມີ plug adapter ມານຳເລີຍເຮັດໃຫ້ເຮົາຄ້ອນຂ້າງມີປັນຫາກັບການ Charge Battery ຄອມທີ່ເຮົາໃຊ້ແຂ່ງແຕ່ກະຍັງດີທີ່ຜູ້ຈັດງານມີ plug adapter ມາໃຫ້ທີມລະອັນ…
ໄດ້ຮັບປະສົບການໃໝ່ແບບເນັ້ນໆກັນເລີຍທີດຽວ.
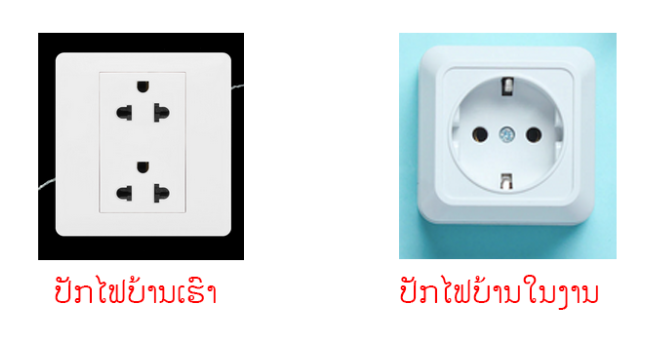
ເຖິງທີມຈາກປະເທດລາວເຮົາຈະເຈີປັນຫາ ແຕ່ທ້າຍທີ່ສຸດພວກເຮົາກະຫາທາງແກ້ຂັດຊົ່ວຄາວໄດ້(ເຖິງຈະເລີ່ມແຂ່ງໄດ້ຊ້າກວ່າທີມຈາກປະເທດອື່ນໜ້ອຍໜຶ່ງກະຕາມ) ໂດຍການສຽບ LAN ເຂົ້າກັບຄອມພິວເຕີໂນດບຸກເຄື່ອງໃດເຄື່ອງໜຶ່ງແລ້ວ Setting ໃຫ້ຄອມໜ່ວຍນັ້ນໃຫ້ເປັນຄ້າຍຄືກັບ Router ໂຕໜຶ່ງເພື່ອກະຈາຍ wifi hotspot ໃຫ້ລູກທີມຈັບເພື່ອເຂົ້າເຊື່ອມຕໍ່ກັບ Server ແຂ່ງຂັນໄດ້ນັ້ນເອງ, ສ່ວນເລື່ອງປັກສຽບ… ແນ່ນອນວ່າພວກເຮົາແກ້ປັນຫາໂດຍການ ປ່ຽນ ກັນ ສຽບ ເພື່ອ Charge Battery ຄອມ…
ໃນລະຫວ່າງທີ່ພວກເຮົາກຳລັງມີແຮງໃຈຫຼັງແກ້ຂັດປັນຫາທີ່ເຈີໄດ້ ຜູ້ຈັດງານກະເປີດກາດກັບດັກທີ່ມອບໄວ້ມາສະກັດດາວຮຸ່ງເຮົາໄວ້ແບບແທບບໍ່ໃຫ້ພັກກັນເລີຍທີດຽວ ກາດທີ່ວ່ານັ້ນກໍຄືເປັນແຈ້ງການກ່ຽວກັບ Main Competition ທີ່ຈະເລີ່ມຂຶ້ນໃນມື້ທີ່ 3 ທີ່ໂຕຂ້ອຍເອງຊ້ອມມາເປັນເດືອນເພື່ອງານນີ້ໂດຍສະເພາະໂດຍລາຍລະອຽດແຈ້ງການຄື: ທຸກທີມຈະບໍ່ສາມາດເຂົ້າຮ່ວມໄດ້ຈະຕ້ອງໄດ້ຄັດເອົາທີມທີ່ດີທີ່ສຸດ 5 ທີມຈາກ General Division ແລະ 5 ທີມຈາກ Student Division ເທົ່ານັ້ນ… ເຊິ່ງຜິດຈາກແຜນທີ່ໂຕຂ້ອຍໄດ້ວາງໄວ້ ເພາະຂ້ອຍບໍ່ໄດ້ຊ້ອມ Jeopardy ມາເລີຍ hahahaha(sad noise~)
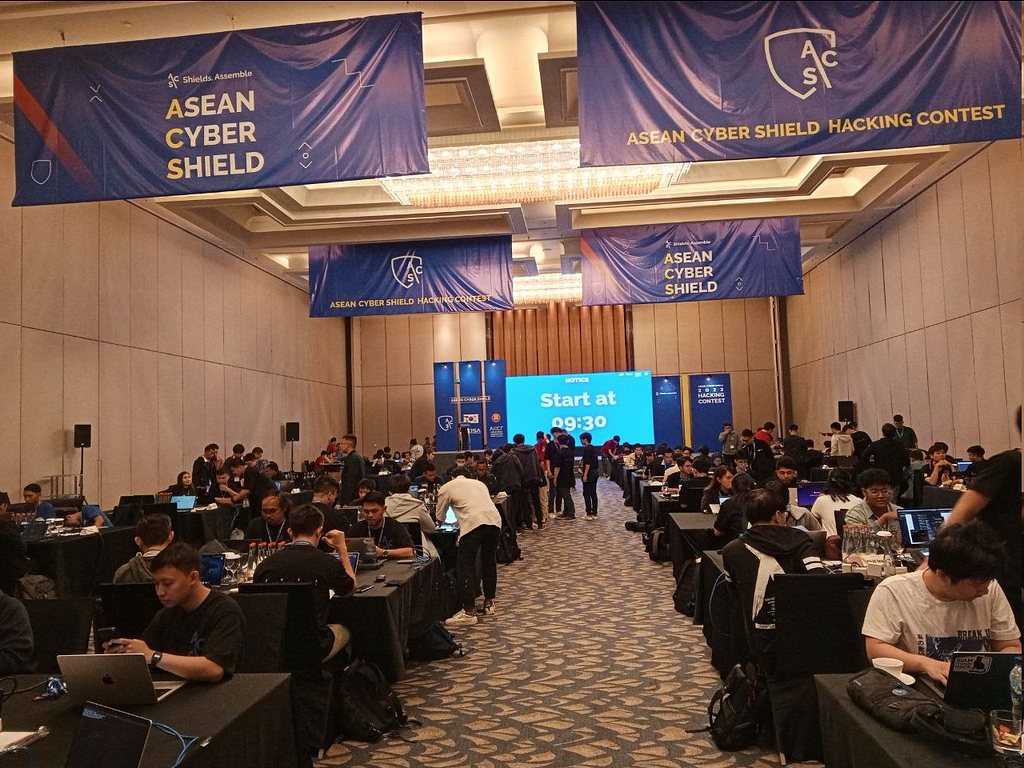
ແລະ ໃນທ້າຍທີ່ສຸດ ທີມຈາກປະເທດລາວເຮົາກໍບໍ່ສາມາດຜ່ານເຂົ້າຮອບ Final ເພື່ອໄປແຂ່ງໃນ Main Competition ໃນມື້ທີ່ 3 ທີ່ເປັນການແຂ່ງແບບ Attack & Defense ໄດ້
ເຖິງຈະເສຍໃຈ… ແຕ່ໃນລະຫວ່າງທີ່ກຳລັງເສຍໃຈ ຜູ້ຈັດງານກະເປີດກາດອີກແລ້ວ ແຕ່ເປັນກາດແຫ່ງຄວາມຫວັງໃຫ້ພວກເຮົາພໍມີແຮງໃຈມາເຂົ້າຮ່ວມງານໄດ້ນັ້ນກໍຄື: ນອກຈາກການແຂ່ງຂັນແລ້ວພາຍໃນງານຍັງມີກິດຈະກຳຫຼາຍຢ່າງໃຫ້ທີມທີ່ບໍ່ໄດ້ເຂົ້າຮອບໄດ້ຮ່ວມຫຼິ້ນ ບໍ່ວ່າຈະເປັນ Conference, Hackathon, Booth Activity…
ACS Conference:
ໃນ Session ຂອງ Conference ໂດຍ Speaker ໂຫດໆຈາກອົງກອນລະດັບໂລກທີ່ໄດ້ຮັບເຊີນມາເຊິ່ງມີ 4 ຫົວຂໍ້ຄື:
- Keynote: Cross Border Cooperation in Cyber Defence and Technology Development | MarkAny
- Session #1: Era of Digital Transformation, Cybersecurity Talent Training Policies | KISA
- Session #2: Dark Web Cyber-Attacks targeting ASEAN countries | S2W
- Session #3: Thoughts on the Right Usage of AI Technologies for a Safer Environment | Google
- Session #4: The Future of Cybersecurity in ASEAN | MPTC
Keynote
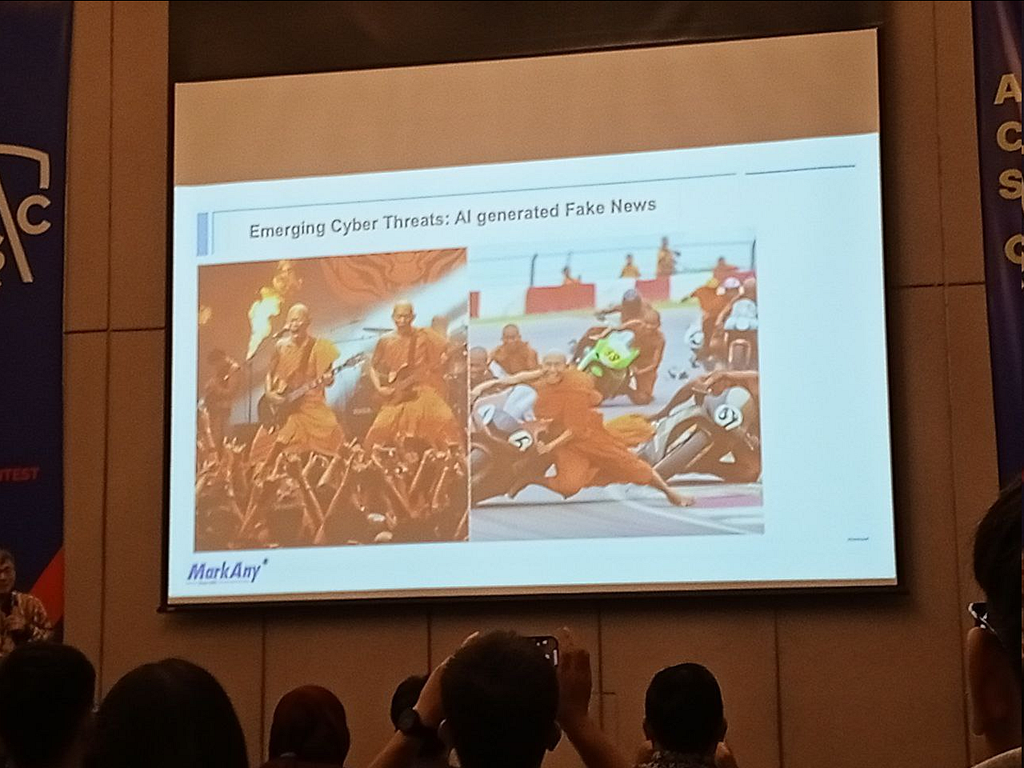
ໃນ Session ຂອງ keynote ຫຼັກໆຈະເວົ້າເຖິງເລື່ອງ Technology ທີ່ກ່ຽວຂ້ອງກັບ Cyber Threat ໃນປັດຈຸບັນທີ່ສົ່ງຜົນກະທົບຕໍ່ສັງຄົມເຊັ່ນ: ເລື່ອງ AI ທີ່ຖືກໃຊ້ໃນການສ້າງຂ່າວປອມ…
Session #1: Era of Digital Transformation, Cybersecurity Talent Training Policies | KISA
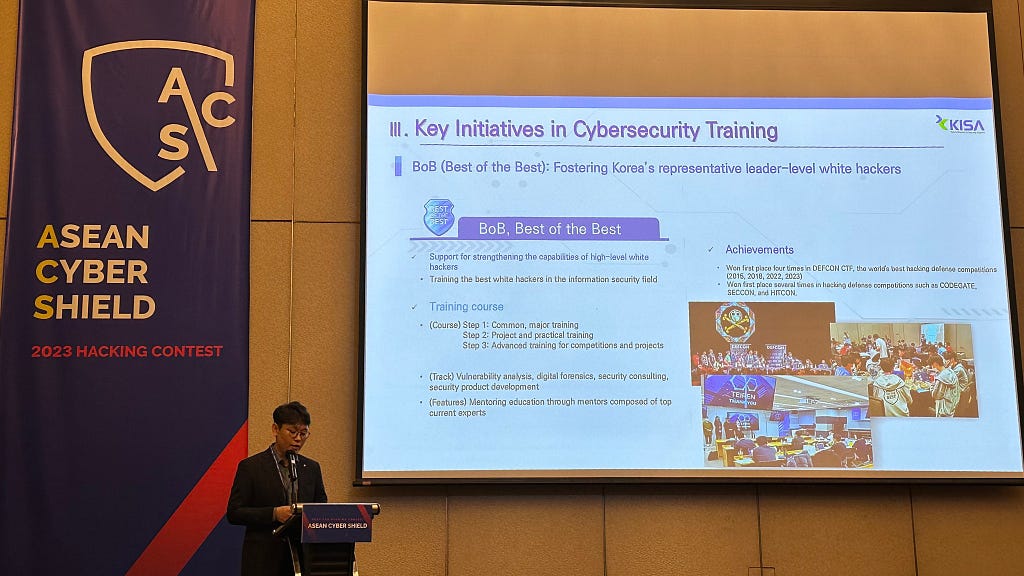
ເປີດມາຫົວຂໍ້ທຳອິດກະຈັດເຕັມເລີຍນັ້ນກໍຄືເລື່ອງໂຄງການ BoB(Best of the Best) ໂຄງການທີ່ປະເທດເກົາຫຼີໃຕ້ໄດ້ສ້າງຂຶ້ນມາເພື່ອປັ້ນຄົນລຸ່ນໃໝ່ ໂດຍຜ່ານການອົບຮົມມະຫາໂຫດຄືກັບຄ່າຍຝຶກໜ່ວຍ SEAL ຂອງທະຫານ ແຕ່ເປັນການຝຶກສອນແຮັກ(Hack) ແທນ ເພື່ອມາເປັນຜູ້ຊ່ຽວຊານ ແລະ ຕົວແທນດ້ານ IT Security(White Hat Hackers) ຂອງປະເທດ, ໂດຍໜຶ່ງໃນຜົນງານທີ່ຖືກເປີດທີ່ຜ່ານມາຄືຄົນທີ່ຜ່ານໂຄງການນີ້ມາສາມາດຊະນະເລີດການແຂ່ງຂັນ DEFCON CTF (ທີ່ເປັນງານແຂ່ງແຮັກລະດັບໂລກທີ່ດັງ 1 ໃນ 3 ເລີຍກໍວ່າໄດ້) ເຊິ່ງຊະນະເລີດໄປໄດ້ເຖິງ 4 ເທື່ອໃນປີ 2015, 2018, 2022, 2023 ທີ່ຜ່ານມາ.
ໃນວິນາທີທີ່ຂ້ອຍໄດ້ຟັງຫົວຂໍ້ນີ້ເຖິງກັບຕ້ອງ ຫວາວວວວວວວວ ກັນເລີຍທີດຽວ.
Hackathon:
ນອກຈາກ Conference ແລ້ວກໍຍັງມີ Hackathon ໃຫ້ເຂົ້າຮ່ວມແຂ່ງຂັນ ເຊິ່ງໃນປີນີ້ເປັນຫົວຂໍ້: Restore the code through binary reversing ທີ່ມີເງິນລາງວັນລວມເຖິງ US $7000!
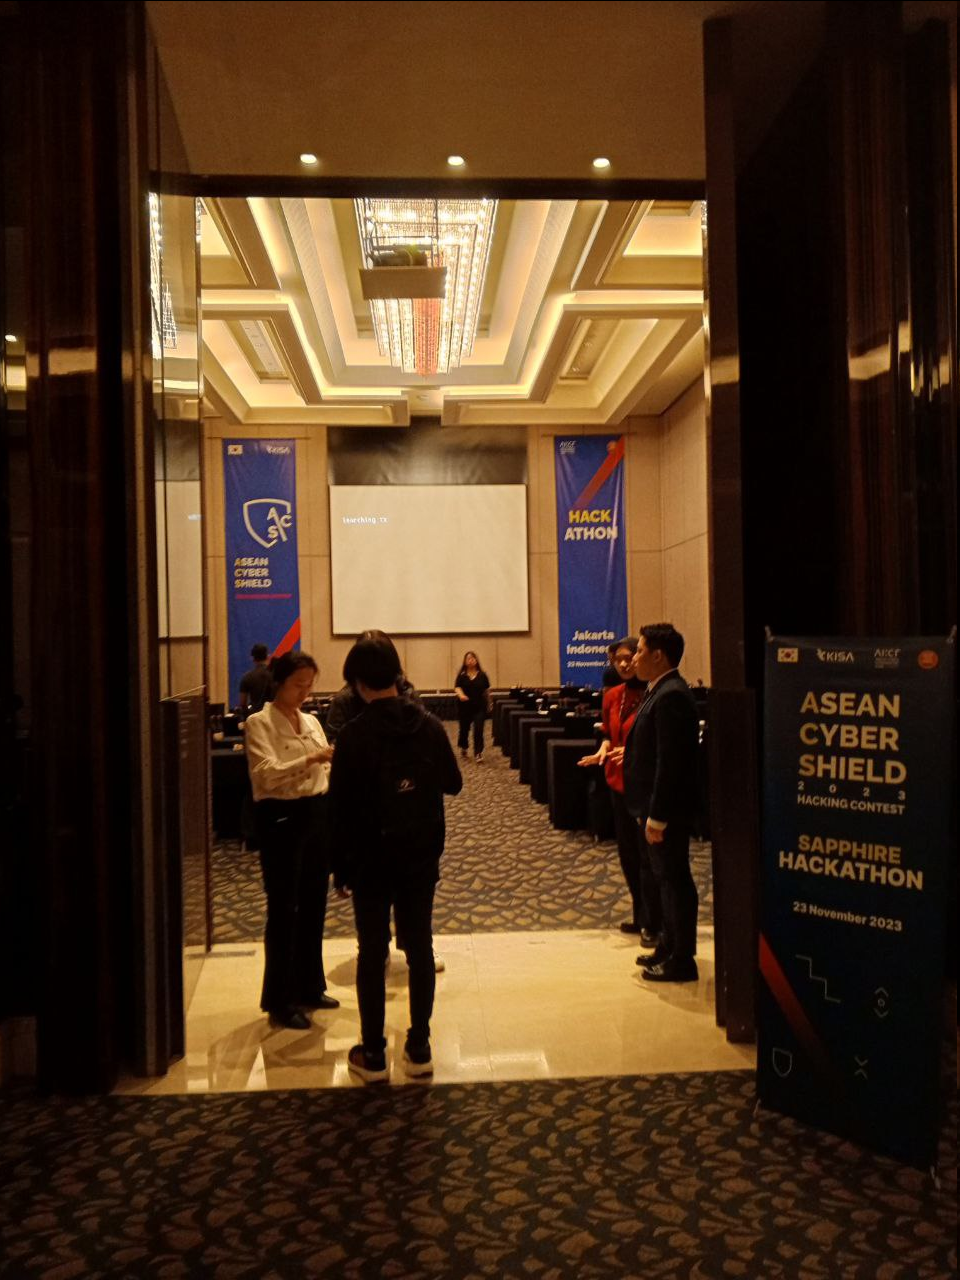
Activity Booths:
ຕັດມາທີ່ Activity Booth ຈະມີ 3 booths ຫຼັກໆໃຫ້ເຂົ້າໄປຫຼິ້ນຄື: IoT Camera Hacking, Find the Trap, Find QR Code. ຖ້າຜ່ານຈະໄດ້ຮັບລາງວັນເປັນ lucky draw ticket ໄວ້ໄປລຸ້ນລາງວັນໃນມື້ສຸດທ້າຍຂອງງານ
- IoT Camera Hacking: Analyzing IoT Camera vulnerability
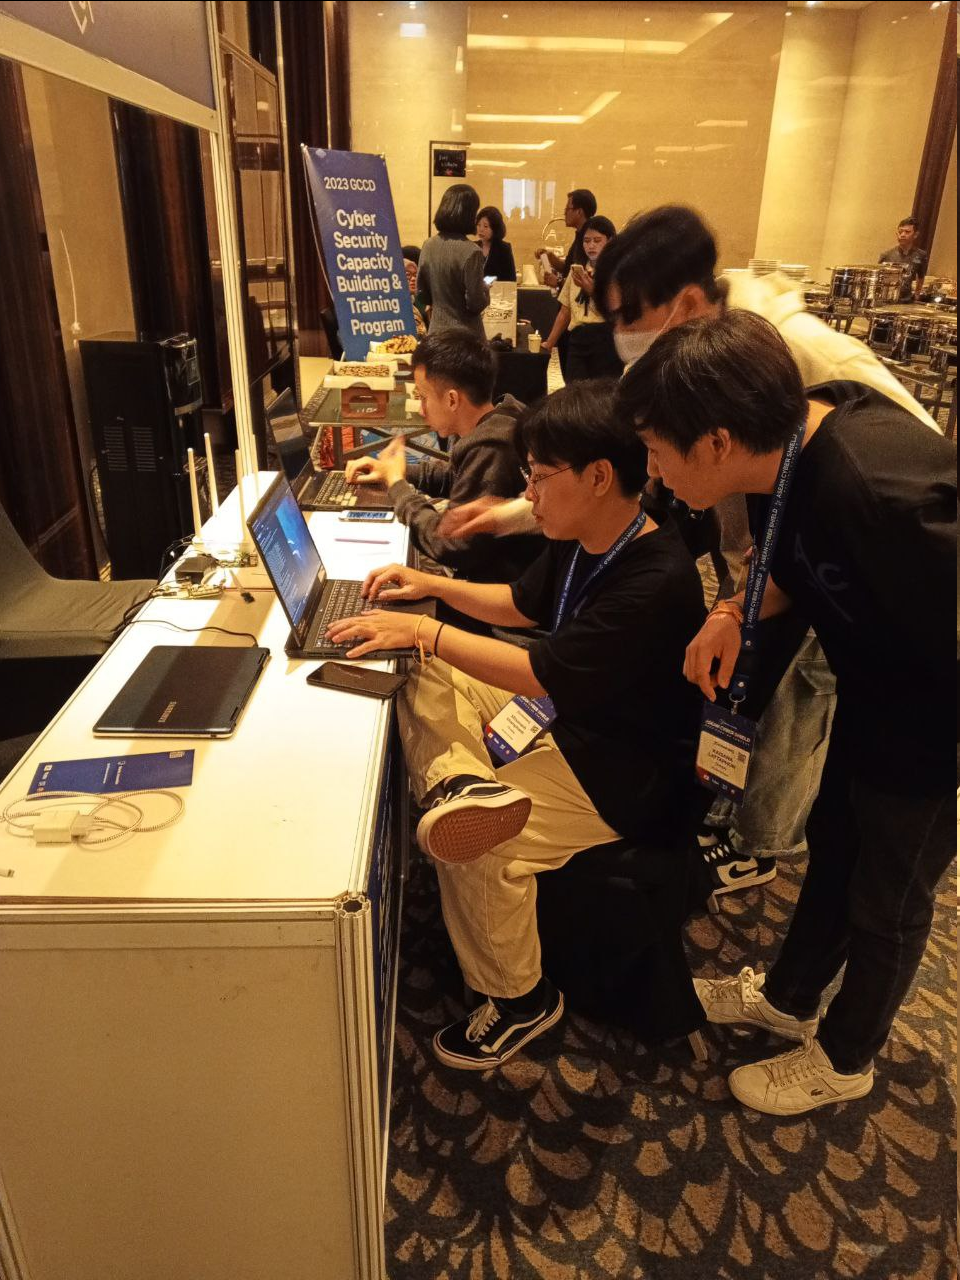
ໃນ booth ນີ້ເຮົາຈະຕ້ອງເຊື່ອມຕໍ່ກັບ Wifi ທີ່ມີໃນ booth ແລ້ວຫາວິທີ Hack ເພື່ອເຂົ້າໄປເປີດກ້ອງທີ່ຖືກຕິດຕັ້ງກັບອຸປະກອນ IoT ທີ່ຄວບຄຸມຜ່ານ Wifi Router ທີ່ເຮົາກຳລັງເຊື່ອມຕໍ່ຢູ່
- Find the Trap: Find the code on the website and Select the Correct Answer
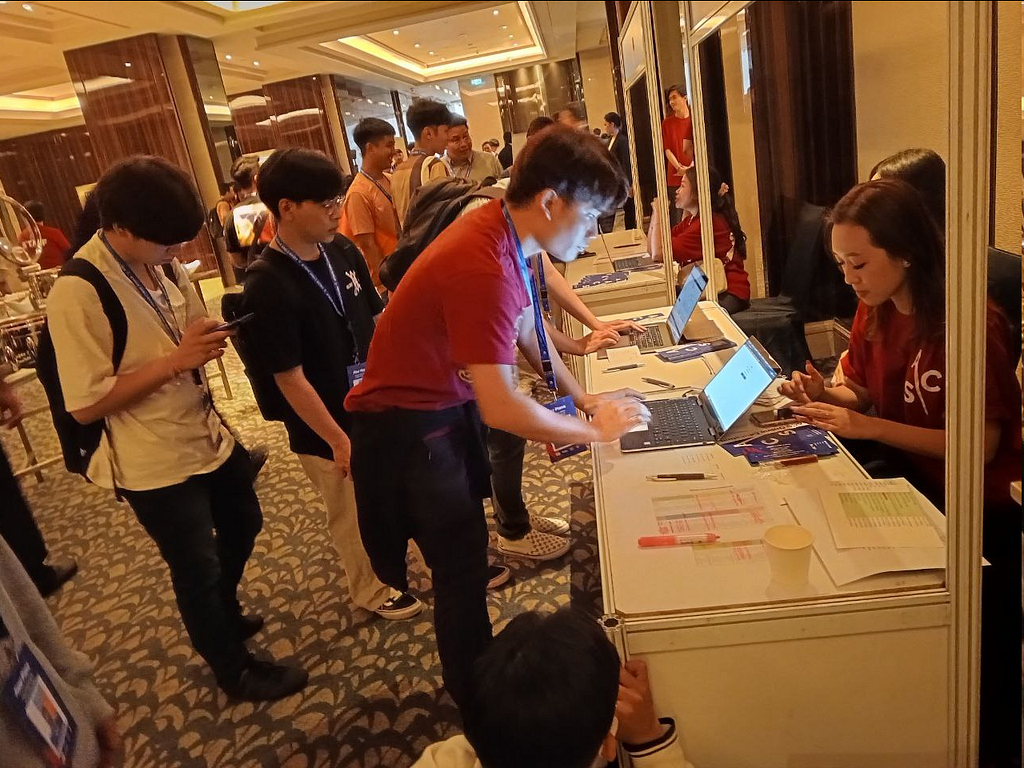
ໃນ booth ນີ້ຈະມີໂຈດໃຫ້ເຮົາເຂົ້າໄປກວດສອບ website ທັງໝົດ 6 ເວັບແລ້ວມາຕອບຄຳຖາມວ່າມີເວັບໃດທີ່ແມ່ນເວັບ Phishing ແລະ ເວັບໃດທີ່ບໍ່ແມ່ນ Phishing
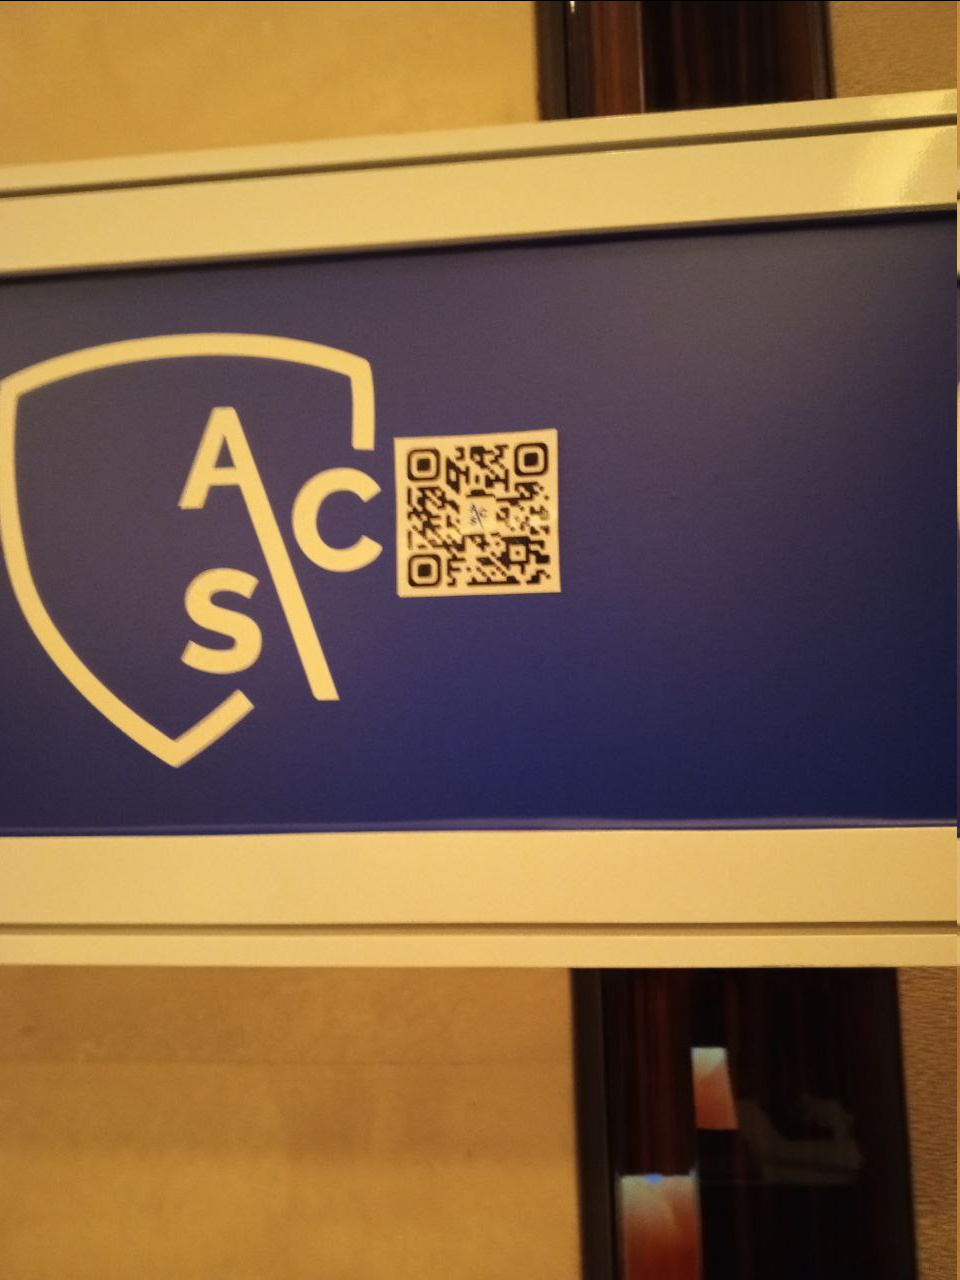
- Find QR Code
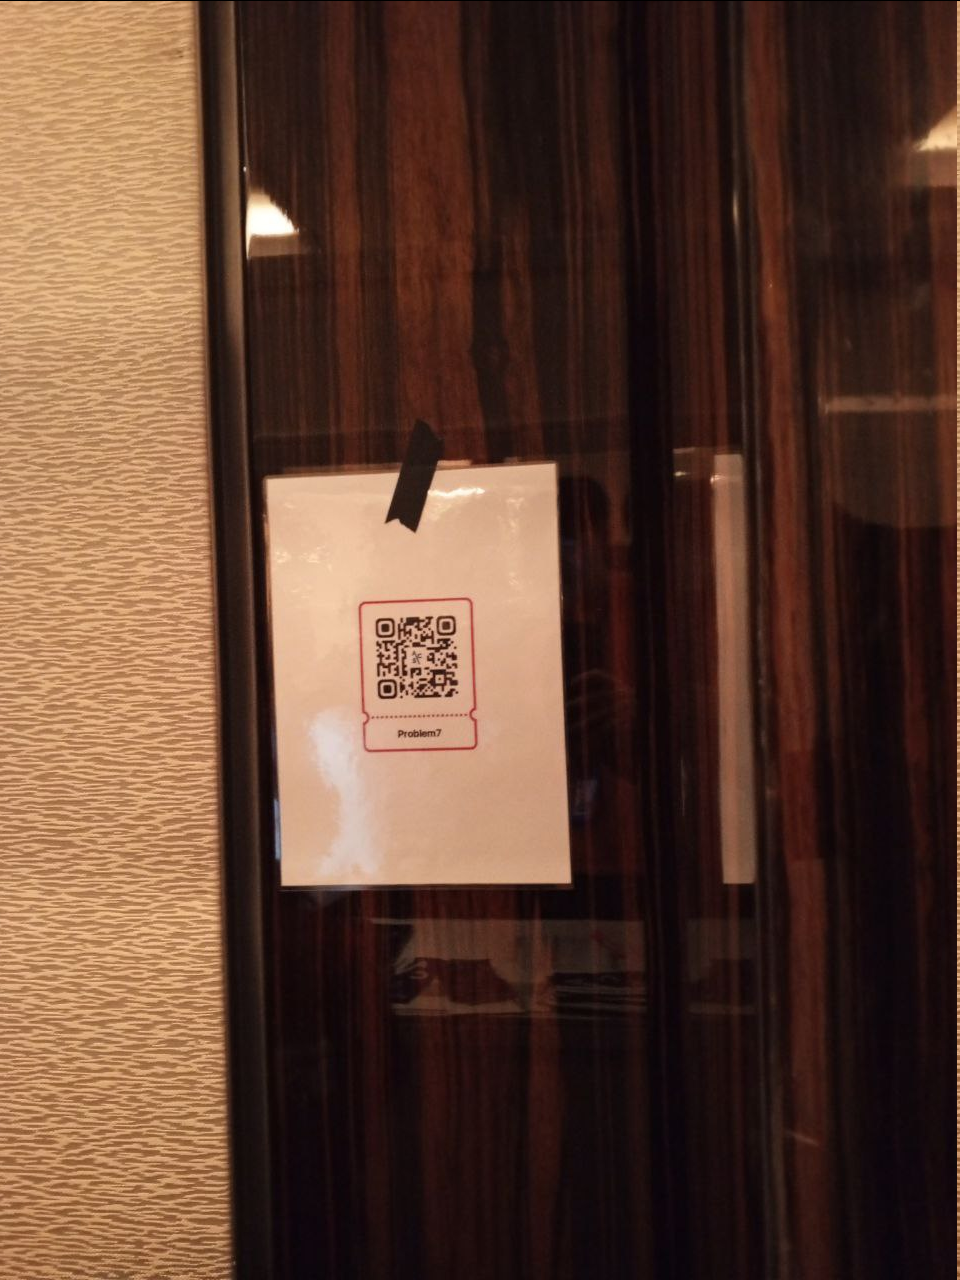
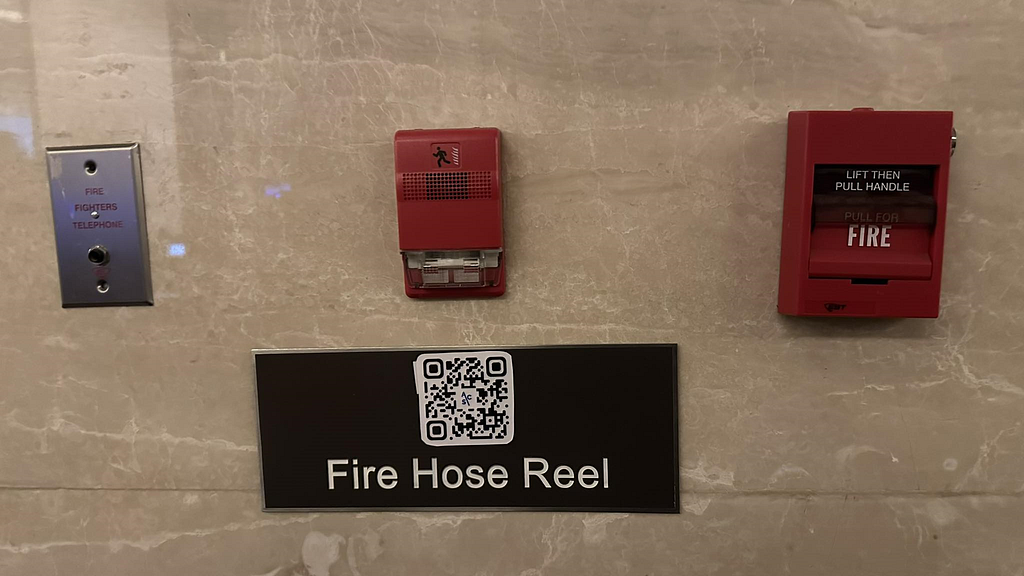
ໃນ booth ນີ້ເຮົາຈະຕ້ອງໄປຊອກຫາ QR Code ທີ່ຕິດຢູ່ພາຍໃນງານທັງໝົດ 10 QR ແລ້ວ Scan ຕອບຄຳຖາມໃຫ້ຄົບ ຖ້າຕອບຖືກເຮົາຈະໄດ້ flag ມາ, ສະສົມໃຫ້ຄົບ 10 flags ເພື່ອມາແລກ lucky draw ticket, ເຊິ່ງກ່ອນຈະໄດ້ QR Code ມາຄົບຖືວ່າລາກເລືອດພໍສົມຄວນເພາະບ່ອນທີ່ QR ແຕ່ລະໂຕຢູ່ນັ້ນເວົ້າໄດ້ວ່າຫາຍາກພໍສົມຄວນ ບໍວ່າຈະເປັນກ້ອງໂຕະອາຫານ, ຫຼັງປ້າຍງານ, ເທິງໂຕະ, ຝາ…
Lucky Draw
ຕັດມາກິດຈະກຳສຸດທ້າຍທີ່ເຮົາລໍຄອຍນັ້ນກໍຄື LUCKY DRAW!!!! ເຊິ່ງຂ້ອຍເອງກະໄປເກັບ lucky draw ticket ມາຄົບທຸກ booth ໄດ້ມາ 4 ໃບ
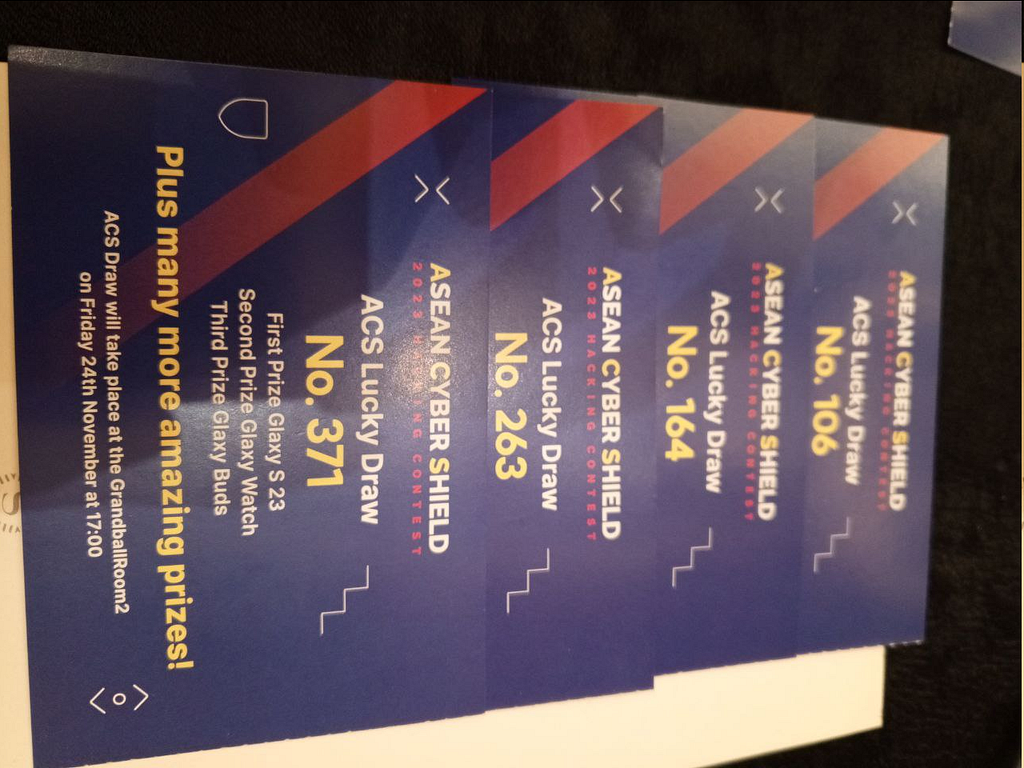
ໃນລະຫວ່າງຈັບສະລາກຫາຜູ້ໂຊກດີ ຖືວ່າເປັນຫຍັງທີ່ລຸ້ນ ແລະ ມ່ວນຫຼາຍ ເພາະວ່າ….
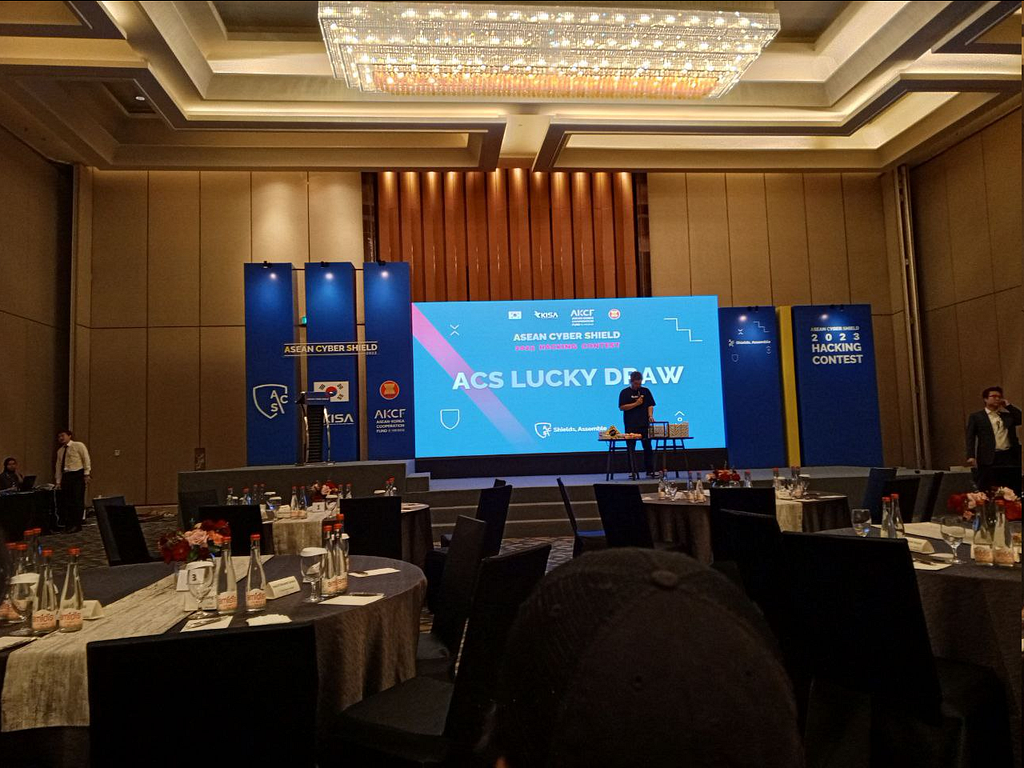
ເພາະວ່າ ລາງວັນເກີນເຄິ່ງຂອງ lucky draw ເປັນຂອງພວກເຮົາຄົນລາວທີ່ນັ່ງນຳກັນ, ພວກເຮົາໄດ້ມາເຖິງ 8 ລາງວັນ! ທຸກຄົນອຶ້ງກັນເລີຍທີດຽວ ປານລ໋ອກຜົນ ເຊິ່ງຂ້ອຍເອງກະໄດ້ມາອັນໜຶ່ງ~ ເຖິງຈະບໍ່ໄດ້ລາງວັນໃຫຍ່ກະຕາມ~
ເຖິງປະເທດລາວເຮົາຈະບໍ່ສາມາດຍາດລາງວັນໃນ Main Competition ມາໄດ້ແຕ່ສຸດທ້າຍເຮົາກະສາມາດຍາດລາງວັນ Lucky Draw ກັບບ້ານໄດ້ ຖືວ່າເລື່ອງໂຊກ ເລື່ອງຄວາມໂຊກດີພວກເຮົາກະບໍ່ທຳມະດາເລີຍ ເນາະ~ Lol
ແລະ ແລ້ວກໍມາຮອດມື້ທີ່ພວກເຮົາຕ້ອງເດີນທາງກັບວ່າມື້ເດີນທາງມາເມື່ອຍແລ້ວ ມື້ເດີນທາງກັບເມື່ອຍກວ່າ ເພາະຫຼັງຈາກ Closing Ceremony ພວກເຮົາຕ້ອງຮີບກັບໄປໂຮງແຮມເພື່ອກຽມເຄື່ອງ, Check-Out ເພື່ອເດີນທາງໄປສະໜາມບິນ Soekarno-Hatta International Airport, Indonesia ໃນຕອນ 2ໂມງເຊົ້າ ເພາະວ່າໄລຍະທາງຈາກໂຮງແຮມໄປສະໜາມບິນຖືວ່າໄກພໍສົມຄວນ ເຊິ່ງພວກເຮົາຈະຕ້ອງຂຶ້ນຍົນໃນຕອນ 5ໂມງເຊົ້າບິນໄປລົງ Singapore Changi Airport ເພື່ອຕໍ່ເຄື່ອງກັບປະເທດລາວອີກຮອບໜຶ່ງ ເວົ້າໄດ້ວ່າພວກເຮົາທຸກຄົນບໍ່ມີໃຜໄດ້ນອນ ແລະ ແທບຈະບໍ່ໄດ້ຜັກຜ່ອນກັນເລີຍກໍວ່າໄດ້ 🤣
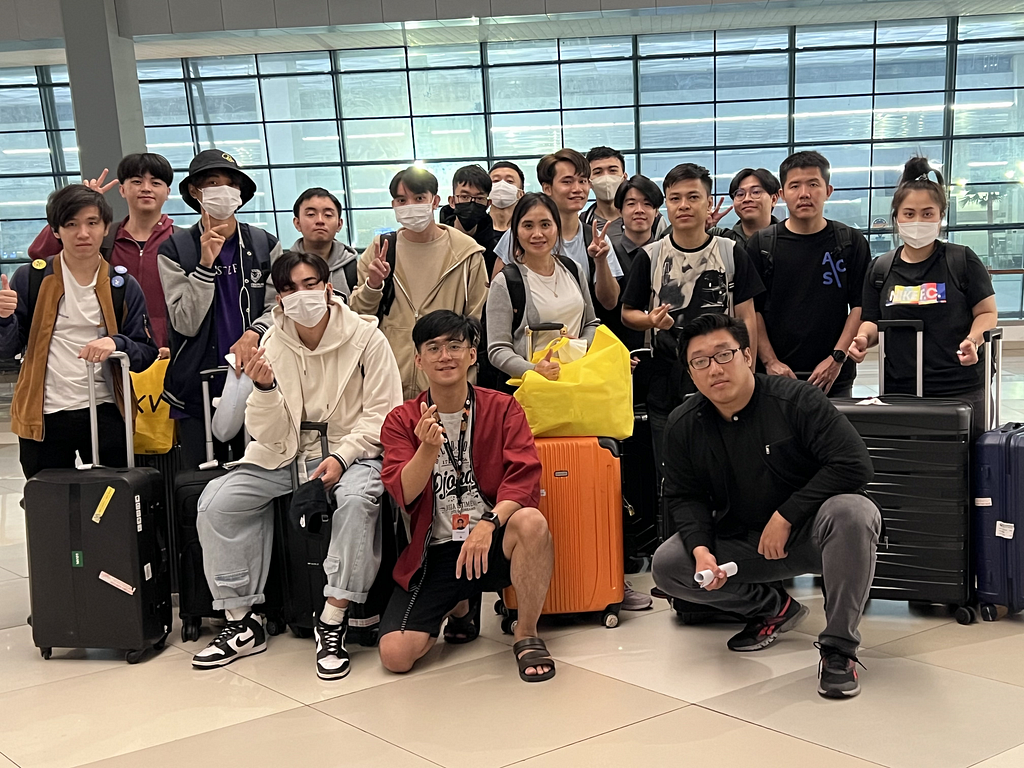
ສຸດທ້າຍນີ້ກໍຂໍຂອບໃຈທາງບໍລິສັດ Cyberus Technologies ທີ່ຄອຍ support ຈົນເຮັດໃຫ້ມາຮອດຈຸດນີ້ໄດ້ ແລະ ໃນການເດີນທາງໄປຮ່ວມງານໃນຄັ້ງນີ້ເຮັດໃຫ້ຮູ້ວ່າໂຕເອງຢູ່ຈຸດໃດ ແລະ ຕ້ອງພັດທະນາຕົວເອງຂຶ້ນກວ່ານີ້ແນວໃດ ແລະ ຖ້າມີໂອກາດຮອບໜ້າພວກເຮົາຈະກັບມາແບບ Come Back Stronger ແນ່ນອນ.
ຂໍປິດທ້າຍດ້ວຍພາບບັນຍາກາດພາຍໃນງານ: