
ໃນໂລກຂອງຜູ້ຮັກສາຄວາມປອດໄພຂອງລະບົບ (Cybersecurity Defender), ຜູ້ຮັກສາລະບົບເຫຼົ່ານັ້ນຈຳເປັນຕ້ອງມີຄວາມເຂົ້າໃຈພື້ນຖານຂອງການໂຈມຕີຂອງຜູ້ໂຈມຕີເຊັ່ນດຽວກັນ ເພື່ອໃຫ້ສາມາດກຳນົດ ຫຼື ຄາດຄະເນ ຄວາມເປັນໄປໄດ້ທີ່ອາດຈະດຳເນີນການໃນພາກສ່ວນຕ່າງໆຂອງຜູ້ໂຈມຕີ.
ເປັນຫຍັງຈຶ່ງຕ້ອງເຂົ້າໃຈມຸມມອງຂອງຜູ້ໂຈມຕີ?
Put yourself in someone else’s shoes, ເປັນຄຳສຸພາສິດພາສາອັງກິດທີ່ສາມາດອະທິບາຍໄດ້ຢ່າງຮັດກຸມວ່າເປັນຫຍັງ, ໃນມຸມຂອງນັກປ້ອງກັນລະບົບ, ຈຶ່ງຕ້ອງເຂົ້າໃຈຂັ້ນຕອນການເຮັດວຽກຂອງຜູ້ໂຈມຕີລະບົບ. ການທີ່ເຮົາຈະປ້ອງກັນສິ່ງໃດໜຶ່ງ, ກ່ອນອື່ນໝົດເຮົາຕ້ອງເຂົ້າໃຈກ່ອນວ່າຫາກວ່າເຮົາເປັນຜູ້ໂຈມຕີ, ຈຸດໃດມີຄວາມສຸ່ມສ່ຽງ ຫຼື ມີຂໍ້ມູນສຳຄັນຫຼາຍທີ່ຈຳເປັນຕ້ອງປົກປ້ອງ ເຊິ່ງການຈະລະບຸຫາພາກສ່ວນຕ່າງໆເຫຼົ່ສນີ້ໄດ້ນັ້ນຈຳເປັນຈະຕ້ອງໄດ້ເຮັດ Risk Assessment ຫຼື ການປະເມີນຄວາມສ່ຽງຂອງຊັບສິນພາຍໃນອົງກອນຂອງເຮົາ.
ເມື່ອເຮົາສາມາດລະບຸໄດ້ແລ້ວວ່າສ່ວນໃດຂອງລະບົບມີຄວາມສ່ຽງຫຼາຍທີ່ສຸດ, ເຮົາກໍສາມາດຮູ້ໄດ້ວ່າເຮົາຄວນປົກປ້ອງສ່ວນໃດເປັນພິເສດ. ຈາກນັ້ນ, ລອງຄິດໃນມຸມຂອງຜູ້ໂຈມຕີວ່າຫາກພວກເຂົາສາມາດເຂົ້າໄປໃນສ່ວນນັ້ນໄດ້ແລ້ວພວກເຂົາຈະດຳເນີນການໂຈມຕີໃນຮູບເເບບໃດ? ແລະ ຫາກເມື່ອເຂົາໂຈມຕີສຳເລັດ, ແລ້ວພວກເຂົາຈະເຮັດຫຍັງຕໍ່ໄປ? ດ້ວຍເຫດນັ້ນ, ການເຂົ້າໃຈແນວຄວາມຄິດຂອງຜູ້ໂຈມຕີຈຶ່ງເປັນສິ່ງທີ່ນັກປ້ອງກັນລະບົບຄວນທຳຄວາມເຂົ້າໃຈ ແລະ ຄຳນຶງໄປພ້ອມກັນກັບການຫາວິທີປ້ອງກັນ.
Cyber Kill-Chain
ເເບບຈຳລອງ Cyber Kill-Chain ເປັນແບບຈຳລອງທີ່ພັດທະນາໂດຍ Lockheed Martin ເຊິ່ງເປັນການແບ່ງວົງຈອນການໂຈມຕີຂອງຜູ້ໂຈມຕີອອກມາເປັນຂັ້ນຕອນ (Phase) ໂດຍຈະແບ່ງອອກເປັນ 7 ຂັ້ນຕອນຫຼັກໆ ດັ່ງນີ້:
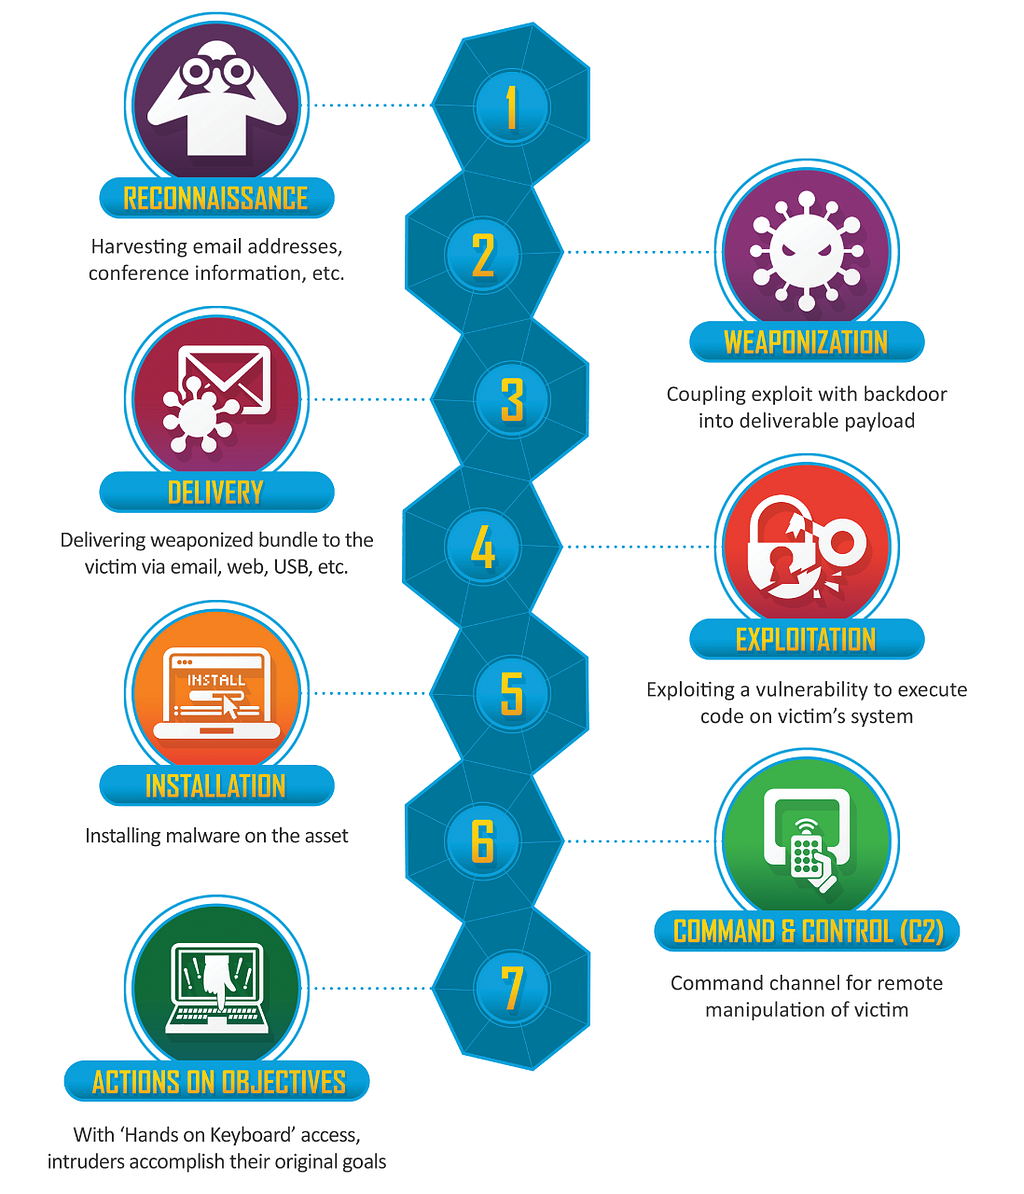
- Reconnaissance — ເປັນຂັ້ນຕອນເລີ່ມຕົ້ນຂອງການປະຕິບັດການໂຈມຕີລະບົບໃດໜຶ່ງ ໂດຍເປັນຂັ້ນຕອນການເກັບກຳຂໍ້ມູນຕ່າງໆທັງຈາກເແຫຼ່ງອື່ນໆທີ່ເກັບຂໍ້ມູນຂອງເປົ້າໝາຍ (Passive) ແລະ ການດຳເນີນການ scan ໄປຍັງໂຕລະບົບທີ່ເປັນເປົ້າໝາຍໂດຍກົງເພື່ອຫາຂໍ້ມູນ (Active).
- Weaponization — ເມື່ອຜູ້ໂຈມຕີດຳເນີນການເກັບຂໍ້ມູນທຸກໆຢ່າງທີ່ຜູ້ໂຈມຕີຕ້ອງການແລ້ວ ໃນຂັ້ນຕອນນີ້ຜູ້ໂຈມຕີຈະດຳເນີນການໄດ້ 2 ຢ່າງຄື: ຊອກຫາເຄື່ອງມືທີ່ເໝາະສົມ ຫຼື ສ້າງເຄື່ອງມືຂຶ້ນມາເອງເພື່ອທີ່ຈະໃຊ້ໃນການໂຈມຕີ. ເຄື່ອງມືໃນນີ້ ແມ່ນມີທັງ ເຄື່ອງມືທີ່ໃຊ້ໃນການໂຈມຕີ (nmap, nikto, commix, malware, etc.), ອີເມລ, ໜ້າເວັບໄຊທ໌ ແລະ ອື່ນໆ ທີ່ຈະໃຊ້ໃນການເຮັດໃຫ້ການໂຈມຕີມີປະສິດທິພາບຍິ່ງຂຶ້ນນັ້ນເອງ.
- Delivery — ເປັນຂັ້ນຕອນການເຄື່ອນຍ້າຍ ຫຼື ກໍຄືການສົ່ງເຄື່ອງມືທີ່ຈະໃຊ້ໃນການໂຈມຕີເປົ້າໝາຍໄປຍັງຊ່ອງທາງຕ່າງໆ ເຊັ່ນ: ຫາກເປັນການໂຈມຕີຜ່ານອີເມລ ຜູ້ໂຈມຕີກໍຈະດຳເນີນການຕິດແນບໄຟລ໌ຕ່າງໆທີ່ມີ script ຮ້າຍທີ່ໃຊ້ເພື່ອໂຈມຕີໄປນຳ ເຊິ່ງ script ທີ່ນິຍົມໃຊ້ໃນປັດຈຸບັນຈະມີ: macro script (Microsoft), javascript code (PDF) ເປັນຕົ້ນ; ເຊິ່ງຊ່ອງທາງທີ່ຜູ້ໂຈມຕີໃຊ້ໃນການເຂົ້າເຖິງລະບົບເປົ້າໝາຍນັ້ນພວກເຮົາຈະເອີ້ນວ່າ: Attact Vector.
- Exploitation — ເມື່ອການນຳສົ່ງເຄື່ອງມືໄປຍັງເປົ້າໝາຍສຳເລັດແລ້ວ ໃນຂັ້ນຕອນຕໍ່ໄປຜູ້ໂຈມຕີກຳດຳເນີນການເປີດໃຊ້ຄຳສັ່ງໂຈມຕີເຊັ່ນ: ຫາກລະບົບມີຊ່ອງໂຫວ່ ຜູ້ໂຈມຕີກໍທຳການໃຊ້ payload ຂອງຕົນໂຈມຕີ, ຫາກເປັນການໂຈມຕີໂດຍຜ່ານການເຮັດ Social Engineering ຜູ້ໂຈມຕີກໍຕ້ອງລໍຖ້າການເປີດອ່ານໄຟລ໌ຈາກຜູ້ໃຊ້ງານໃນຝັ່ງເປົ້າໝາຍ (Victim) ເຊິ່ງການໂຈມຕີໃນຮູບແບບທີ່ເປັນ Social Engineering ນີ້ຫາກຈະໄດ້ຜົນຜູ້ໂຈມຕີຈະທຳການສ້າງເນື້ອຫາຂອງການນຳສົ່ງໄຟລ໌ malware ທີ່ມີປະສິດທິພາບສູງ ແລະ ໂນ້ມນ້າວໃຈຜູ້ຖືກໂຈມຕີໄດ້.
- Installation — ເມື່ອດຳເນີນການໂຈມຕີສຳເລັດ, ໃນຂັ້ນຕໍ່ໄປກໍເປັນການດຳເນີນການຕິດຕັ້ງ backdoor ຫຼື malware ຕ່າງໆເຂົ້າໄປໃນລະບົບເພື່ອໃຊ້ເປັນຊ່ອງທາງໃນການສື່ສານກັບເຄື່ອງເປົ້າໝາຍແບບລັບ ທີ່ມີພຽງຜູ້ໂຈມຕີຮັບຮູ້ພຽງຜູ້ດຽວໃນເບື້ອງຕົ້ນ.
- Command&Control — ເມື່ອຕິດຕັ້ງ backdoor ເປັນທີ່ຮຽບຮ້ອຍແລ້ວກໍຈະເກີດເປັນຊ່ອງທາງການສື່ສານລະຫວ່າງຜູ້ໂຈມຕີ ກັບ ເຄື່ອງເປົ້າໝາຍທີ່ຖືກຍຶດ (compromised system) ເຊິ່ງ Command&Control ຫຼື C2 server ນີ້ເປັນຊ່ອງທາງທີ່ຜູ້ໂຈມຕີໃຊ້ໃນການສັ່ງງານເຄື່ອງທີ່ຖືກຍຶດຄອງ, ໃນທີ່ນີ້ຈະເອີ້ນເຄື່ອງເຫຼົ່ານີ້ວ່າ botnet, ໃຫ້ກະທຳການຕາມຄຳສັ່ງທີ່ຜູ້ໂຈມຕີກຳນົດນັ້ນເອງ.
- Actions on Objectives — ເປັນຂັ້ນຕອນສຸດທ້າຍຂອງ cyber kill-chain ເຊິ່ງຫາກມາຮອດຂັ້ນຕອນນີ້ແລ້ວ, ຜູ້ໂຈມຕີແມ່ນສາມາດນຳໃຊ້ເຄື່ອງເປົ້າໝາຍໄດ້ຢ່າງສົມບູນ ແລະ ດຳເນີນການຕາມຈຸດປະສົງຂອງຜູ້ໂຈມຕີເຊັ່ນ: ການລັກເອົາຂໍ້ມູນລັບຂອງອົງກອນນັ້ນໆ ເປັນຕົ້ນ.
MITRE ATT&CK
MITRE ATT&CK® ເປັນ framework ໂຕໜຶ່ງທີ່ຖືກສ້າງຂຶ້ນເພື່ອເປັນສູນຄວາມຮູ້ກ່ຽວກັບກົນລະຍຸດ (Tactics), ເຕັກນິກ (Techniques) ແລະ ຂັ້ນຕອນ (Procedures) ທີ່ນຳໃຊ້ໂດຍກຸ່ມ APT (Advanced Persistent Threats) ໃນໂລກ ຫຼື ເວົ້າອີກຢ່າງໜຶ່ງວ່າ MITRE ATT&CK® ເປັນຄູ່ມືທີ່ໃຊ້ເພື່ອ ຈຳແນກ ແລະ ເປັນໂຕອ້າງອີງທີ່ໃຊ້ໃນການອະທິບາຍໄພທີ່ເກີດຂຶ້ນໃນກໍລະນີນັ້ນໆ ເຊັ່ນ: ຫາກເກີດມີເຫດການລະບົບການເງິນຂອງບໍລິສັດ A ຖືກໂຈມຕີໂດຍກຸ່ມຜູ້ບໍ່ຫວັງດີ, ທາງທີມ Incident Response ກໍຈະທຳການກວດສອບ ແລະ ໃຊ້ MITRE ATT&CK® ໃນການອ້າງອີງເຖິງພຶດຕິກຳທີ່ຜູ້ບໍ່ຫວັງດີໃຊ້ໃນການໂຈມຕີລະບົບນັ້ນແມ່ນຕົງກັບໂຕໃດ ພ້ອມທັງສາມາດເບິ່ງລາຍລະອຽດເພີ່ມເຕີມໄດ້ວ່າເປັນລັກສະນະການໂຈມຕີແບບໃດ, ເຮົາສາມາດກວດຈັບ (Detection) ແລະ ສາມາດ Mitigation ໄດ້ແນວໃດອີກດ້ວຍ.
MITRE ATT&CK® ສາມາດແບ່ງອອກເປັນ 14 ໝວດໃຫຍ່ໆ ໂດຍອີງຕາມກົນລະຍຸດ (Tactics) ໃນການໂຈມຕີ ເຊິ່ງປະກອບມີ:
- Reconnaissance — ເປັນພາກສ່ວນທີ່ຮວບຮວມວິທີການຊອກຫາຂໍ້ມູນ (Information Gathering) ຂອງຝ່າຍໂຈມຕີ.
- Resource Development — ເປັນພາກສ່ວນທີ່ຮວບຮວມເຕັກນິກວິທີການພັດທະນາຊັບພະຍາກອນເພື່ອມາສະໜັບສະໜູນການດຳເນີນການໂຈມຕີ ເຊັ່ນ: ການສ້າງ C2 Server ເປັນຕົ້ນ.
- Initial Access — ເປັນພາກສ່ວນທີ່ຮວບຮວມວິທີການເຂົ້າເຖິງເຄື່ອງເປົ້າໝາຍຕ່າງໆ ເຊັ່ນ: spear phishing ເປັນຕົ້ນ.
- Execution — ເປັນພາກສ່ວນທີ່ຮວບຮວມເຕັກນິກການ run ມາແວຣ໌ ຫຼື ການເປີດໃຊ້ງານເຄື່ອງມືທີ່ໃຊ້ເພື່ອການໂຈມຕີ.
- Persistence — ເປັນພາກສ່ວນທີ່ຮວບຮວມເຕັກນິກການພະຍາຍາມແຝງໂຕຢູ່ໃນລະບົບ ເຊັ່ນ: ການສ້າງ Account ໃໝ່ເພື່ອໃຊ້ໃນການເຂົ້າເຖິງລະບົບໃນເທື່ອຕໍ່ໄປ.
- Privilege Escalation — ເປັນພາກສ່ວນທີ່ຮວບຮວມວິທີການພະຍາຍາມຍົກລະດັບສິດການໃຊ້ງານຕ່າງໆ ເມື່ອເຂົ້າເຖິງລະບົບເປົ້າໝາຍ.
- Defense Evasion — ເປັນພາກສ່ວນທີ່ຮວບຮວມວິທີການທີ່ໃຊ້ໃນການຫຼີກເວັ້ນການກວດຈັບຂອງລະບົບຮັກສາຄວາມປອດໄພ.
- Credential Access — ເປັນພາກສ່ວນທີ່ຮວບຮວມວິທີການໃນການລັກລອບຂໍ້ມູນຜູ້ໃຊ້ງານລະບົບ ເຊັ່ນ: ການນຳໃຊ້ keylogger ເພື່ອດັກຈັບບັນຊີຜູ້ໃຊ້ງານ ແລະ ລະຫັດຜ່ານ.
- Discovery — ເປັນພາກສ່ວນຮວບຮວມເຕັກນິກການທຳຄວາມເຂົ້າໃຈລະບົບເປົ້າໝາຍ.
- Lateral Movement — ເປັນພາກສ່ວນທີ່ຮວບຮວມບັນດາເຕັກນິກທີ່ໃຊ້ໃນການເຄື່ອນຍ້າຍໄປເຄື່ອງອື່ນໆຂອງລະບົບເຮົາ ເຊັ່ນ: ການຍ້າຍຈາກ user ປັດຈຸບັນໄປຍັງ user ອື່ນໆທີ່ມີພາຍໃນລະບົບ.
- Collection — ເປັນການຮວບຮວມວິທີການເກັບກຳຂໍ້ມູນຕາມວິດຖຸປະສົງຂອງຜູ້ໂຈມຕີລະບົບ ເຊັ່ນ: ການເຂົ້າຂໍ້ມູນສຳຄັນຂອງອົງກອນໃນເຊີເວີພາຍໃນ, ການລັກຂໍ້ມູນສຳຄັນຂອງອົງກອນໃນລະບົບ cloud ເປັນຕົ້ນ.
- Command and Control — ເປັນການຮວບຮວມເຕັກນິກການສື່ສານລະຫວ່າງກັນແລະກັນ ຂອງເຄື່ອງທີ່ຖືກຄວບຄຸມ (Compromised Devices) ແລະ ເຄື່ອງຜູ້ໂຈມຕີ (Control Device) ຕົວຢ່າງເຊັ່ນ: ການແຝງການສື່ສານກັບເຄື່ອງເປົ້າໝາຍຜ່ານ traffic ເວັບໄຊທ໌ທົ່ວໄປເພື່ອເຮັດໃຫ້ເບິ່ງຄືປົກກະຕິຢ່າງແນບນຽນ.
- Exfiltration — ເປັນພາກສ່ວນຮວບຮວມເຕັກນິກການ ນຳເອົາຂໍ້ມູນທີ່ຜູ້ໂຈມຕີຕ້ອງການອອກຈາກເຄື່ອງເປົ້າໝາຍໄປຍັງປາຍທາງທີ່ຜູ້ໂຈມຕີກຳນົດ ເຊັ່ນ: ການອັບໂຫລດຂໍ້ມູນເຂົ້າໄປລະບົບ cloud storage ສາທາລະນະທີ່ຜູ້ໂຈມຕີສ້າງໄວ້ສຳຫລັບເກັບຂໍ້ມູນທີ່ເເຮັກ ເປັນຕົ້ນ.
- Impact — ເປັນພາກສ່ວນຮວບຮວມຜົນກະທົບຕ່າງໆຂອງລະບົບທີ່ຖືກໂຈມຕີ ເຊັ່ນ: ການຖືກແກ້ໄຂຂໍ້ມູນເຮັດໃຫ້ຂໍ້ມູນຂາດຄວາມໜ້າເຊື່ອຖື, ເຮັດໃຫ້ລະບົບບໍ່ສາມາດເຮັດວຽກໄດ້ເຕັມປະສິດທິພາບ, ຂໍ້ມູນຖືກເຂົ້າລະຫັດເຮັດໃຫ້ບໍ່ສາມາດນຳຂໍ້ມູນເຫຼົ່ານັ້ນມາໃຊ້ງານໄດ້ ເປັນຕົ້ນ.
ສະຫຼຸບບົດຄວາມ
ການທີ່ນັກປ້ອງກັນລະບົບມີຄວາມເຂົ້າໃຈກ່ຽວກັບ Attack Model ຫຼື ແບບຈຳລອງແນວຄິດການໂຈມຕີ ຈະເຮັດໃຫ້ນັກປ້ອງກັນສາມາດເຫັນພາບລວມຂອງການໂຈມຕີ ແລະ ສາມາດຮັບມືກັບໄພທີ່ເກີດຂຶ້ນໄດ້ຢ່າງມີລະບົບ ແລະ ປະສິດທິພາບຍິ່ງຂຶ້ນ. ນອກຈາກນີ້, ການນຳໃຊ້ MITRE ATT&CK ໃນການກວດສອບເຫດການຕ່າງໆ (Investigation) ຈະຊ່ວຍໃຫ້ຜູ້ວິເຄາະສາມາດເຊື່ອມໂຍງ ແລະ ນຳໃຊ້ເຕັກນິກຕ່າງໆທີ່ສັງເກດເຫັນໃນເຫດການນັ້ນໆ ມາເປັນບັນທັດຖານໃນການວາງແນວທາງການປ້ອງກັນເຫດການໃນກໍລະນີນັ້ນໆ ບໍ່ໃຫ້ເກີດຊ້ຳອີກໃນຄັ້ງຕໍ່ໄປ ຫຼື ຫາກເກີດຂຶ້ນຈະເຮັດໃຫ້ຮັບມືກັບສະຖານະການນັ້ນໆໄດ້ມີປະສິດທິພາບກວ່າເດີມ.